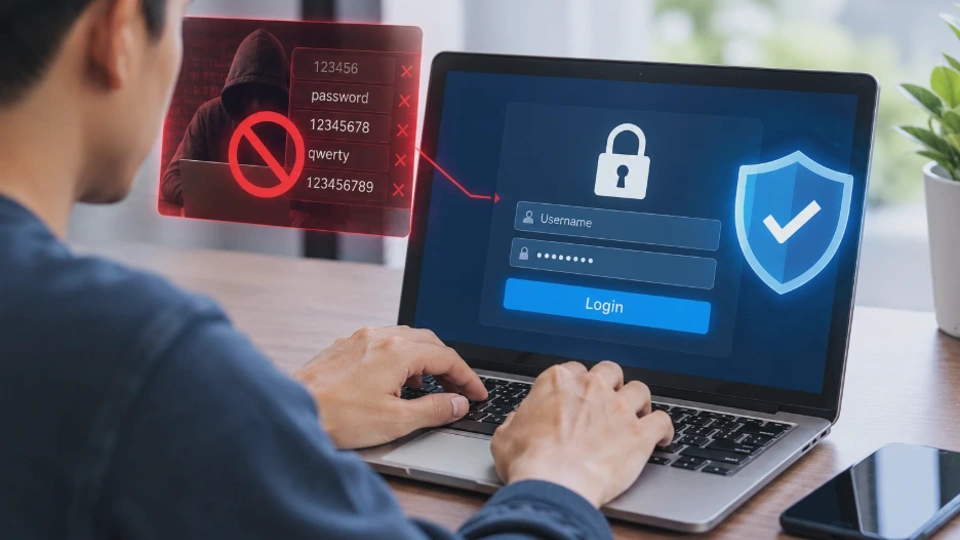
Cara melindungi akun dari serangan brute force perlu dipahami oleh siapa saja yang menggunakan email, media sosial, layanan perbankan digital, maupun akun website. Serangan ini memanfaatkan percobaan kata sandi secara berulang untuk mendapatkan akses tanpa izin.
Risikonya tidak hanya berupa pengambilalihan akun. Jika akun email utama berhasil ditembus, pelaku juga berpotensi menggunakannya untuk mengatur ulang kata sandi akun lain yang terhubung.
Kabar baiknya, ada beberapa langkah yang bisa dilakukan untuk memperkecil risiko tersebut. Mulai dari menggunakan kata sandi unik, mengaktifkan autentikasi dua faktor, membatasi percobaan login, hingga memeriksa aktivitas masuk yang mencurigakan.
Apa Itu Serangan Brute Force dan Bagaimana Cara Kerjanya?
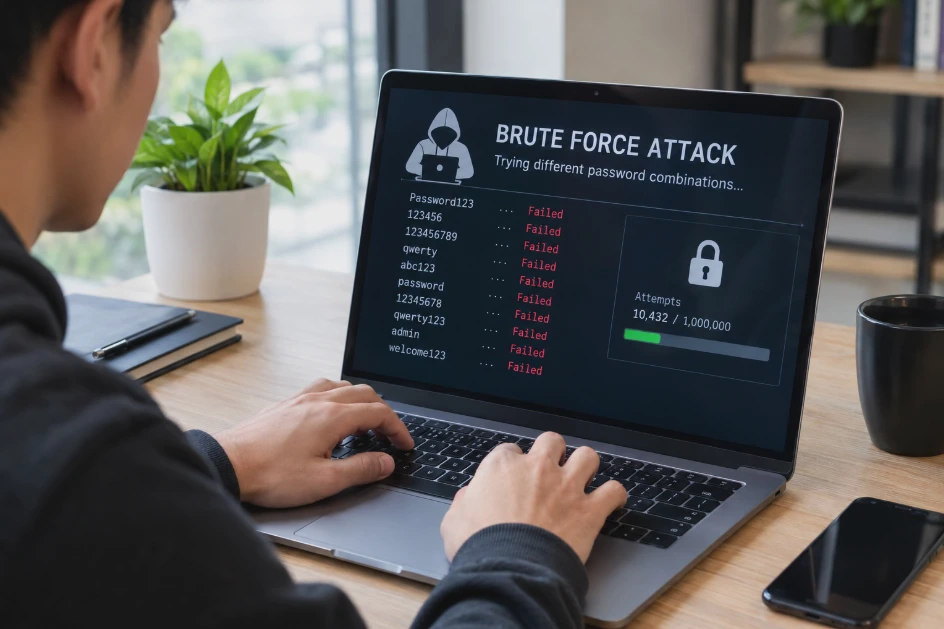
Serangan brute force adalah metode yang digunakan untuk menebak kata sandi atau kredensial login dengan mencoba berbagai kemungkinan kombinasi secara berulang. Proses ini dapat dilakukan menggunakan program otomatis sehingga pelaku tidak perlu mencoba setiap kata sandi secara manual.
Keberhasilan serangan bergantung pada beberapa faktor, termasuk kekuatan kata sandi, mekanisme perlindungan akun, serta kemampuan pelaku melakukan percobaan. Kata sandi pendek dan mudah ditebak umumnya lebih rentan dibandingkan kombinasi panjang yang unik.
Bagaimana serangan brute force bekerja?
Secara umum, serangan brute force berlangsung melalui beberapa tahapan berikut.
-
Menentukan target. Pelaku memilih akun, halaman login, atau layanan yang ingin diakses.
-
Mencoba kredensial. Program otomatis mengirimkan kombinasi kata sandi yang berbeda untuk menguji kemungkinan akses.
-
Mengevaluasi hasil. Sistem akan menerima atau menolak percobaan login berdasarkan kecocokan kredensial dan aturan autentikasi.
-
Mencoba kembali. Jika percobaan gagal, pelaku dapat melanjutkan upaya sampai berhasil atau terhalang mekanisme keamanan.
Pada layanan yang memiliki perlindungan memadai, percobaan berulang dapat memicu pembatasan akses, penundaan login, verifikasi tambahan, atau pemblokiran sementara.
Namun, tidak semua sistem menerapkan perlindungan dengan cara yang sama. Akun dengan kata sandi lemah dan tanpa autentikasi tambahan memiliki risiko lebih besar apabila mekanisme login tidak membatasi percobaan secara efektif.
Jenis serangan yang perlu diketahui
Tidak semua upaya menebak kata sandi menggunakan pendekatan yang sama. Memahami perbedaannya membantu Anda menentukan perlindungan yang tepat.
| Jenis serangan | Cara kerja | Risiko utama |
|---|---|---|
| Brute force tradisional | Mencoba banyak kombinasi kata sandi | Kata sandi pendek atau sederhana lebih rentan |
| Dictionary attack | Menggunakan daftar kata dan kombinasi yang umum | Kata sandi berbasis nama atau kata populer lebih mudah ditebak |
| Password spraying | Mencoba sejumlah kecil kata sandi umum pada banyak akun | Banyak akun dapat menjadi sasaran dalam satu periode |
| Credential stuffing | Menggunakan pasangan email dan kata sandi yang bocor dari layanan lain | Akun terancam ketika kata sandi digunakan ulang |
Credential stuffing berbeda dari brute force tradisional karena pelaku memanfaatkan kredensial yang sudah diketahui, bukan semata-mata menebak kombinasi baru.
Meski demikian, semua pendekatan tersebut dapat dikurangi risikonya dengan kata sandi unik, autentikasi multifaktor, dan pemantauan aktivitas login.
Mengapa serangan brute force masih berbahaya?
Serangan ini tidak selalu menghasilkan peringatan yang mudah dikenali pengguna. Percobaan login dapat berasal dari berbagai alamat IP, berlangsung dalam waktu berbeda, atau menyasar banyak akun sekaligus.
Selain itu, kebocoran data dari layanan lain dapat membantu pelaku mempersempit kemungkinan kata sandi yang digunakan korban. Karena itu, mengandalkan kata sandi yang panjang saja belum cukup untuk melindungi akun secara menyeluruh.
Prinsip utama perlindungan akun adalah membuat kata sandi sulit ditebak, mengurangi peluang login tanpa izin, dan memastikan percobaan masuk yang berhasil tetap memerlukan verifikasi yang sah.
Cara Membuat Password Kuat untuk Mencegah Serangan Brute Force
Kata sandi merupakan lapisan perlindungan pertama untuk sebagian besar akun digital. Jika kombinasi yang digunakan mudah ditebak atau pernah bocor, pelaku bisa memiliki peluang lebih besar untuk mendapatkan akses.
Untuk mencegahnya, gunakan kata sandi yang panjang, unik, dan tidak berkaitan langsung dengan informasi pribadi. Hindari pula menggunakan satu kata sandi untuk beberapa layanan sekaligus.
1. Gunakan kata sandi yang panjang dan unik
Panjang kata sandi merupakan salah satu faktor penting dalam meningkatkan jumlah kemungkinan kombinasi yang harus ditebak. Kata sandi berupa frasa panjang yang tidak umum biasanya lebih baik daripada kata pendek yang hanya ditambah satu atau dua angka.
Sebagai pedoman praktis, pertimbangkan penggunaan kata sandi minimal 16 karakter jika layanan mendukungnya. Anda juga dapat menggunakan frasa sandi yang terdiri dari beberapa kata acak dan tidak membentuk informasi pribadi yang mudah ditebak.
Contohnya, hindari kombinasi seperti tanggal lahir, nama sendiri, nama hewan peliharaan, atau kata populer yang diikuti angka sederhana. Informasi tersebut bisa ditemukan melalui profil media sosial atau sumber publik lainnya. Kata sandi yang kuat tidak harus sulit dikelola jika Anda menggunakan pengelola kata sandi.
2. Jangan menggunakan kata sandi yang sama untuk banyak akun
Menggunakan satu kata sandi untuk email, media sosial, dan layanan lainnya memang terasa praktis. Namun, kebiasaan ini menciptakan risiko berantai apabila salah satu layanan mengalami kebocoran data.
Misalnya, kata sandi akun forum bocor dan ternyata sama dengan kata sandi email utama. Pelaku dapat mencoba kredensial tersebut pada layanan lain tanpa harus menebak kata sandi dari awal.
Solusinya adalah membuat kata sandi berbeda untuk setiap akun. Prioritaskan akun email utama, akun Apple atau Google, media sosial, dan layanan keuangan karena akun tersebut sering menjadi jalur pemulihan atau menyimpan informasi penting.
3. Gunakan password manager
Password manager atau pengelola kata sandi adalah aplikasi yang menyimpan kredensial secara terenkripsi dan membantu membuat kombinasi yang kuat serta unik.
Dengan alat ini, Anda tidak perlu menghafal seluruh kata sandi. Anda cukup melindungi tempat penyimpanannya menggunakan metode autentikasi yang kuat.
Sebelum memilih pengelola kata sandi, perhatikan beberapa hal berikut.
-
Pastikan layanan memiliki reputasi keamanan yang baik.
-
Aktifkan autentikasi multifaktor jika tersedia.
-
Gunakan kata sandi utama yang kuat dan unik.
-
Pastikan metode pemulihan akun aman.
-
Jangan membagikan kata sandi utama kepada orang lain.
Pengguna iPhone dapat memanfaatkan aplikasi Kata Sandi atau Passwords pada versi sistem yang mendukungnya. Pengguna perangkat lain juga dapat memilih pengelola kata sandi tepercaya yang sesuai dengan kebutuhannya.
4. Hindari menyimpan kata sandi di tempat yang tidak aman
Mencatat kata sandi di aplikasi catatan tanpa perlindungan, dokumen yang mudah diakses, atau percakapan yang dibagikan dapat meningkatkan risiko kebocoran.
Jika Anda harus mencatat informasi pemulihan, simpan di tempat yang terlindungi dan batasi aksesnya. Jangan mengirimkan kata sandi melalui pesan yang tidak terenkripsi atau memberikannya kepada pihak yang mengaku sebagai petugas dukungan. Perlu diketahui bahwa layanan resmi umumnya tidak membutuhkan kata sandi lengkap Anda untuk melakukan pemeriksaan akun.
5. Periksa apakah kata sandi pernah bocor
Kebocoran kredensial dapat terjadi akibat insiden keamanan pada layanan yang Anda gunakan. Untuk mengurangi risiko, manfaatkan fitur pemeriksaan keamanan yang disediakan oleh pengelola kata sandi atau penyedia akun.
Jika sebuah kata sandi terdeteksi pernah bocor, segera ganti dengan kombinasi baru yang unik. Jika kata sandi tersebut digunakan di layanan lain, ubah juga seluruh akun yang masih memakai kombinasi yang sama.
Catatan penting: Jangan memasukkan kata sandi aktif ke situs pemeriksa kebocoran yang tidak tepercaya. Pilih fitur keamanan bawaan penyedia akun atau layanan pemeriksaan yang memiliki reputasi baik.
Cara Mengaktifkan Autentikasi Dua Faktor untuk Melindungi Akun
Autentikasi dua faktor atau Two-Factor Authentication (2FA) menambahkan lapisan verifikasi setelah pengguna memasukkan kata sandi. Dengan fitur ini, seseorang yang mengetahui kata sandi Anda belum tentu dapat masuk ke akun tanpa melewati pemeriksaan tambahan.
Metode ini sangat penting untuk akun email utama, media sosial, penyimpanan cloud, dan layanan lain yang menyimpan informasi pribadi. Jika tersedia, Anda juga dapat menggunakan passkey yang mendukung autentikasi berbasis perangkat.
Apa perbedaan 2FA dan MFA?
2FA merupakan bentuk autentikasi multifaktor atau Multi-Factor Authentication (MFA) yang menggunakan dua faktor berbeda untuk memverifikasi identitas.
Faktor tersebut dapat berupa sesuatu yang diketahui pengguna, seperti kata sandi; sesuatu yang dimiliki, seperti perangkat autentikator; atau karakteristik biometrik, seperti sidik jari. Menggunakan dua kata sandi saja tidak otomatis termasuk autentikasi dua faktor karena keduanya berasal dari kategori yang sama.
Langkah mengaktifkan autentikasi dua faktor
Nama menu dapat berbeda tergantung penyedia layanan. Namun, alur pengaktifannya umumnya sebagai berikut.
-
Buka pengaturan keamanan akun. Masuk ke aplikasi atau website resmi, kemudian cari menu Keamanan, Login, atau Autentikasi.
-
Pilih verifikasi dua langkah. Cari opsi bernama Verifikasi 2 Langkah, Two-Factor Authentication, atau Multi-Factor Authentication.
-
Pilih metode verifikasi. Gunakan aplikasi autentikator, passkey, kunci keamanan fisik, atau metode lain yang tersedia.
-
Selesaikan proses verifikasi. Ikuti petunjuk pada layar untuk menghubungkan metode tersebut dengan akun Anda.
-
Simpan kode pemulihan. Jika layanan memberikan kode cadangan, simpan di tempat aman yang terpisah dari perangkat utama.
Setelah selesai, lakukan pengujian login untuk memastikan metode verifikasi bekerja dengan benar. Jangan keluar dari seluruh sesi sebelum memastikan Anda memiliki akses ke metode pemulihan.
Metode 2FA mana yang paling aman?
Tidak semua metode autentikasi memiliki tingkat perlindungan yang sama. Berikut gambaran singkat beberapa pilihan yang umum tersedia.
| Metode | Kelebihan | Hal yang perlu diperhatikan |
|---|---|---|
| SMS atau panggilan telepon | Mudah digunakan dan tidak membutuhkan aplikasi tambahan | Berisiko terhadap pengambilalihan nomor atau serangan pertukaran SIM |
| Aplikasi autentikator | Menghasilkan kode verifikasi tanpa harus menerima SMS | Perlu menyiapkan pemulihan jika perangkat hilang |
| Passkey | Menggunakan mekanisme kriptografi dan umumnya tahan terhadap phishing | Dukungan serta cara pemulihan bergantung pada layanan dan perangkat |
| Kunci keamanan fisik | Memberikan perlindungan kuat terhadap banyak serangan phishing | Perlu menjaga kunci dan menyiapkan metode cadangan |
Jika tersedia, prioritaskan passkey atau kunci keamanan yang mendukung standar autentikasi tahan phishing. Aplikasi autentikator juga merupakan pilihan yang baik untuk banyak akun.
SMS tetap lebih baik daripada hanya mengandalkan kata sandi jika tidak ada pilihan lain yang tersedia. Yang terpenting, jangan pernah memberikan kode verifikasi kepada orang lain, termasuk orang yang mengaku sebagai petugas layanan pelanggan.
Cara Membatasi Percobaan Login dan Mengaktifkan Fitur Keamanan Akun
Kata sandi yang kuat dan 2FA membantu melindungi akun, tetapi sistem login juga perlu membatasi percobaan yang mencurigakan. Langkah ini sangat penting bagi pemilik website, administrator sistem, dan pengguna yang memiliki akses ke pengaturan keamanan layanan.
Pada akun pribadi, pembatasan login biasanya dikelola oleh penyedia platform. Pengguna dapat mengaktifkan fitur keamanan yang tersedia, sedangkan administrator website dapat menerapkan kontrol tambahan pada halaman login.
1. Aktifkan perlindungan login dari penyedia layanan
Periksa apakah layanan yang Anda gunakan menyediakan notifikasi login, pemeriksaan aktivitas mencurigakan, atau pembatasan percobaan autentikasi.
Jika tersedia, aktifkan fitur tersebut agar sistem dapat memberi peringatan ketika mendeteksi aktivitas yang tidak biasa. Beberapa platform juga menawarkan verifikasi tambahan ketika login dilakukan dari perangkat atau lokasi yang belum dikenal.
Jangan menganggap semua platform menyediakan fitur yang sama. Jika tidak ada pengaturan pembatasan percobaan yang bisa diakses pengguna, gunakan 2FA dan fitur keamanan akun lainnya sebagai perlindungan tambahan.
2. Gunakan pembatasan percobaan login pada website
Jika Anda mengelola website sendiri, terapkan mekanisme rate limiting, yaitu pembatasan jumlah permintaan dalam periode tertentu. Mekanisme ini dapat mengurangi percobaan login otomatis yang terlalu sering. Pembatasan sebaiknya mempertimbangkan beberapa indikator, seperti akun yang dituju, alamat IP, dan pola permintaan.
Hindari hanya mengandalkan pemblokiran IP karena pelaku dapat menggunakan banyak alamat IP. Pembatasan yang terlalu ketat juga bisa mengunci pengguna sah, terutama ketika beberapa orang mengakses jaringan yang sama.
3. Terapkan penundaan dan penguncian akun secara proporsional
Setelah beberapa kali percobaan gagal, sistem dapat menerapkan penundaan sementara atau meminta verifikasi tambahan. Tujuannya adalah memperlambat percobaan otomatis tanpa membuat pengguna sah kehilangan akses secara permanen.
Untuk website, penguncian akun harus dirancang dengan hati-hati. Penguncian permanen hanya berdasarkan jumlah kegagalan login dapat dimanfaatkan pelaku untuk mengganggu akses pemilik akun. Gunakan kombinasi pembatasan laju permintaan, penundaan bertahap, pemantauan pola login, dan proses pemulihan akun yang aman.
4. Perbarui aplikasi dan sistem secara berkala
Perangkat lunak yang usang dapat memiliki kelemahan keamanan yang sudah diketahui. Karena itu, perbarui browser, aplikasi, sistem operasi, CMS, plugin, dan komponen server yang digunakan.
Jika Anda mengelola website, periksa pula konfigurasi autentikasi administrator. Nonaktifkan akun yang tidak lagi digunakan dan berikan hak akses sesuai kebutuhan.
Langkah tersebut tidak secara langsung menghentikan semua serangan brute force, tetapi membantu mengurangi risiko penyalahgunaan akun dan kelemahan sistem yang dapat memperburuk dampaknya.
Cara Mendeteksi dan Mengatasi Percobaan Serangan Brute Force
Percobaan brute force tidak selalu berarti akun telah diretas. Namun, aktivitas login gagal yang berulang atau notifikasi autentikasi yang tidak Anda lakukan perlu diperiksa. Tindakan yang tepat bergantung pada apakah pelaku baru mencoba masuk atau sudah berhasil mendapatkan akses.
Tanda-tanda percobaan brute force
Perhatikan beberapa indikator berikut ketika memeriksa keamanan akun.
-
Menerima notifikasi percobaan login yang tidak Anda lakukan.
-
Mendapatkan kode autentikasi tanpa pernah meminta login.
-
Melihat peringatan tentang aktivitas masuk dari perangkat yang tidak dikenal.
-
Menemukan banyak percobaan login gagal pada akun yang dikelola.
-
Mendapati pengaturan keamanan atau informasi pemulihan berubah tanpa izin.
Satu notifikasi login gagal belum tentu menunjukkan serangan brute force. Namun, jika aktivitas tersebut berulang atau disertai perubahan akun yang tidak dikenal, lakukan pemeriksaan lebih lanjut.
Langkah mengatasi serangan yang dicurigai
1. Jangan menyetujui permintaan autentikasi yang tidak dikenal.
Jika muncul permintaan persetujuan login atau kode verifikasi yang tidak Anda minta, tolak permintaan tersebut. Jangan memberikan kode kepada siapa pun.
2. Periksa aktivitas login.
Buka halaman keamanan melalui aplikasi atau website resmi. Periksa perangkat, sesi aktif, dan aktivitas masuk terbaru untuk mengidentifikasi akses yang tidak dikenali.
3. Ganti kata sandi jika ada indikasi kredensial bocor.
Gunakan perangkat yang tepercaya untuk membuat kata sandi baru yang unik. Jika kata sandi lama digunakan pada layanan lain, ganti juga di akun-akun tersebut.
4. Keluar dari sesi yang tidak dikenal.
Gunakan fitur pengelolaan perangkat atau sesi aktif untuk mengakhiri akses yang mencurigakan. Jika tersedia, pilih opsi keluar dari seluruh perangkat setelah memastikan Anda masih memiliki metode pemulihan.
5. Periksa metode pemulihan akun.
Pastikan alamat email pemulihan, nomor telepon, passkey, dan metode autentikasi lainnya masih berada dalam kendali Anda. Hapus metode yang ditambahkan tanpa izin.
6. Hubungi dukungan resmi jika akun sudah diambil alih.
Jika kata sandi tidak lagi berfungsi atau informasi pemulihan berubah, gunakan prosedur pemulihan resmi. Jangan membayar pihak tidak dikenal yang menjanjikan pengembalian akun.
Bagaimana jika Anda mengelola website?
Administrator perlu memeriksa log autentikasi untuk mengetahui waktu percobaan, akun yang ditargetkan, sumber permintaan, dan hasil login.
Jika ditemukan pola yang tidak wajar, terapkan pembatasan akses, periksa sesi aktif, dan pastikan akun administrator tidak disusupi. Jika akun berhasil ditembus, prioritaskan pemulihan akses, pencabutan sesi yang berisiko, serta pemeriksaan perubahan konfigurasi.
Jangan langsung menghapus seluruh log karena informasi tersebut dapat dibutuhkan untuk investigasi. Simpan catatan yang relevan sesuai kebijakan keamanan dan privasi, lalu perbaiki penyebab yang memungkinkan serangan berlangsung.
FAQ Seputar Cara Melindungi Akun dari Serangan Brute Force
1. Apa cara paling efektif untuk mencegah serangan brute force?
Gunakan kata sandi panjang dan unik, aktifkan autentikasi dua faktor, serta manfaatkan passkey jika tersedia. Administrator website juga perlu menerapkan pembatasan percobaan login dan pemantauan aktivitas yang mencurigakan.
2. Apakah kata sandi yang kuat saja sudah cukup?
Belum tentu. Kata sandi yang kuat mengurangi kemungkinan berhasil ditebak, tetapi tidak sepenuhnya melindungi akun dari phishing atau penggunaan kredensial yang bocor. Karena itu, kombinasikan dengan autentikasi tambahan.
3. Apakah autentikasi dua faktor dapat menghentikan semua serangan brute force?
Tidak semua serangan dapat dihentikan hanya dengan 2FA. Namun, fitur ini menambah lapisan perlindungan sehingga kata sandi yang diketahui pelaku tidak otomatis memberikan akses ke akun.
4. Apakah percobaan login gagal berarti akun saya sudah diretas?
Tidak. Percobaan login gagal menunjukkan bahwa akses belum berhasil melalui percobaan tersebut. Periksa aktivitas terbaru dan segera lakukan tindakan pengamanan jika menemukan akses atau perubahan akun yang tidak dikenal.
5. Apakah mengganti kata sandi secara berkala wajib dilakukan?
Tidak selalu jika kata sandi masih kuat, unik, dan tidak menunjukkan tanda kebocoran. Namun, segera ganti kata sandi jika diketahui bocor, digunakan bersama pada beberapa layanan, atau diduga telah diketahui orang lain.
6. Apa yang harus dilakukan jika menerima kode OTP tanpa meminta login?
Jangan bagikan kode tersebut dan jangan menyetujui permintaan autentikasi yang tidak dikenal. Periksa aktivitas akun melalui aplikasi resmi, lalu ganti kata sandi jika terdapat indikasi bahwa kredensial Anda telah bocor.
7. Bagaimana cara melindungi website WordPress dari brute force?
Gunakan kata sandi administrator yang unik, aktifkan 2FA, perbarui WordPress beserta plugin, dan terapkan pembatasan percobaan login. Pantau log keamanan serta hindari memasang plugin dari sumber yang tidak tepercaya.
Kesimpulan
Cara melindungi akun dari serangan brute force dimulai dengan memperkuat kata sandi dan menghindari penggunaan kombinasi yang sama pada banyak layanan. Autentikasi dua faktor atau passkey dapat menambah perlindungan ketika kredensial utama diketahui pihak lain.
Lengkapi langkah tersebut dengan memantau aktivitas login, menggunakan fitur keamanan bawaan, dan memperbarui perangkat lunak secara berkala. Jika muncul aktivitas mencurigakan, segera periksa sesi aktif, amankan metode pemulihan, dan ganti kata sandi apabila ada indikasi kebocoran.
Bagi administrator website, pembatasan percobaan login dan pemantauan log merupakan bagian penting dari pertahanan. Dengan menggabungkan beberapa lapisan keamanan, risiko pengambilalihan akun dapat dikurangi tanpa harus bergantung pada satu metode perlindungan saja.












