Password menjadi lapisan perlindungan utama untuk berbagai akun digital, mulai dari email, media sosial, hingga layanan perbankan. Karena itu, memahami cara membuat password yang kuat dan mudah diingat merupakan langkah penting untuk mengurangi risiko pencurian akun dan penyalahgunaan data pribadi.
Password yang aman tidak harus berupa rangkaian karakter acak yang sulit dihafalkan. Anda bisa menggunakan kombinasi karakter yang panjang, frasa sandi yang mudah diingat, atau pengelola kata sandi untuk menjaga keamanan setiap akun.
Hal yang paling penting adalah menggunakan password yang unik untuk setiap layanan, menghindari informasi pribadi yang mudah ditebak, dan menambahkan perlindungan lain seperti autentikasi dua faktor. Dengan pendekatan tersebut, keamanan akun dapat ditingkatkan tanpa membuat aktivitas sehari-hari menjadi merepotkan.
Apa Ciri-Ciri Password yang Kuat dan Aman?
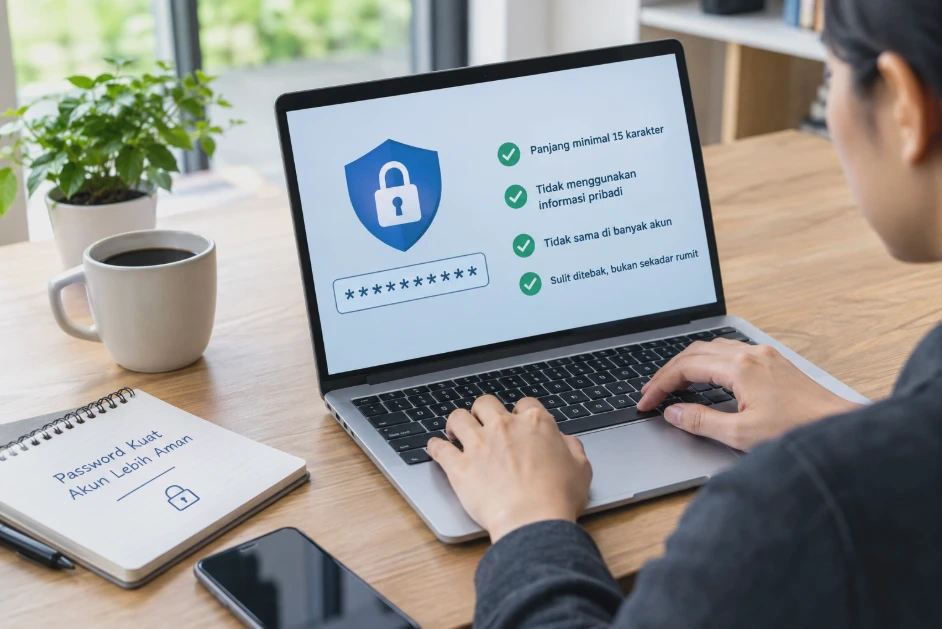
Password yang kuat adalah kata sandi yang sulit ditebak atau ditemukan melalui percobaan otomatis, tetapi tetap dapat dikelola dengan aman oleh pemilik akun. Kekuatan password dipengaruhi oleh panjang karakter, keunikan, pola yang digunakan, dan apakah kata sandi tersebut pernah bocor.
Password yang terlihat rumit belum tentu aman. Sebaliknya, rangkaian kata yang cukup panjang dan tidak mudah diprediksi bisa menjadi pilihan yang lebih baik.
1. Memiliki panjang karakter yang memadai
Panjang password merupakan salah satu faktor penting dalam keamanan akun. Semakin panjang kata sandi yang tidak mudah diprediksi, semakin banyak kemungkinan kombinasi yang harus dicoba oleh penyerang.
Untuk akun yang masih menggunakan password, panjang minimal 15 karakter merupakan patokan praktis yang baik, terutama jika akun tidak dilindungi autentikasi multifaktor. Jika layanan mendukung password yang lebih panjang, Anda dapat memanfaatkannya.
Namun, panjang saja tidak cukup. Kata sandi yang terdiri dari kalimat populer, kutipan terkenal, atau pola yang umum digunakan tetap berisiko ditebak.
2. Tidak menggunakan informasi pribadi yang mudah diketahui
Hindari membuat password berdasarkan informasi yang dapat ditemukan orang lain melalui profil media sosial atau sumber publik.
Contohnya meliputi:
-
Nama lengkap atau nama panggilan.
-
Tanggal lahir dan tahun kelahiran.
-
Nomor telepon.
-
Nama anggota keluarga atau hewan peliharaan.
-
Nama sekolah, tempat kerja, atau kota tempat tinggal.
Informasi tersebut sering digunakan dalam percobaan menebak password karena relatif mudah diperoleh. Menggabungkan nama dan tanggal lahir dengan simbol sederhana juga tidak otomatis membuat password menjadi kuat.
3. Tidak menggunakan password yang sama untuk banyak akun
Setiap akun sebaiknya memiliki password berbeda. Kebiasaan menggunakan satu kata sandi untuk email, media sosial, dan layanan lainnya dapat meningkatkan risiko jika salah satu layanan mengalami kebocoran data.
Sebagai contoh, ketika password sebuah situs bocor, penyerang dapat mencoba kombinasi email dan password yang sama pada layanan lain. Praktik ini dikenal sebagai credential stuffing.
Password yang unik membatasi dampak kebocoran tersebut. Jika satu akun bermasalah, akun lain tidak otomatis memiliki risiko yang sama akibat penggunaan kata sandi identik.
4. Sulit ditebak, bukan sekadar rumit
Menambahkan angka dan simbol memang dapat memperluas variasi karakter, tetapi pola yang terlalu umum tetap mudah diprediksi.
Perhatikan perbandingan berikut.
| Contoh password | Penilaian | Alasan |
|---|---|---|
password123 |
Lemah | Sangat umum dan mudah ditebak |
Apip2009! |
Lemah | Menggunakan nama dan pola tahun yang mudah ditebak |
Bunga!2026 |
Kurang ideal | Menggunakan kata umum dan pola angka sederhana |
| Frasa sandi panjang yang unik | Lebih baik | Panjang dan tidak bergantung pada pola umum |
| Password acak unik dari pengelola kata sandi | Sangat disarankan | Sulit ditebak dan tidak perlu dihafalkan satu per satu |
Contoh di atas hanya untuk menjelaskan perbedaan pola. Jangan menggunakan contoh tersebut sebagai password akun pribadi.
Catatan penting: Tidak ada password yang dapat menjamin keamanan mutlak. Password yang kuat tetap perlu dilindungi dari phishing, pencurian perangkat, malware, dan kebocoran data layanan.
Cara Membuat Password yang Kuat dan Mudah Diingat
Cara paling praktis membuat password adalah memilih metode yang sesuai dengan kebutuhan akun. Jika Anda ingin menghafal password sendiri, frasa sandi dapat menjadi pilihan. Namun, jika harus mengelola banyak akun, password manager biasanya lebih praktis. Berikut langkah-langkah yang dapat diterapkan untuk membuat kata sandi yang lebih aman.
1. Tentukan metode pembuatan password
Mulailah dengan memilih apakah password akan dihafalkan atau disimpan menggunakan pengelola kata sandi. Jika Anda memilih untuk menghafalnya, gunakan frasa sandi panjang yang tidak berkaitan dengan informasi pribadi. Jika menggunakan password manager, Anda dapat membuat password acak yang panjang dan berbeda untuk setiap akun.
Jangan memaksakan diri menghafal puluhan password unik. Kesulitan mengingat kata sandi sering membuat pengguna kembali menggunakan kombinasi yang sama pada banyak layanan.
2. Gunakan kombinasi yang tidak mudah diprediksi
Jika ingin membuat password sendiri, hindari pola seperti nama ditambah tanggal lahir atau satu kata umum yang diikuti angka berurutan.
Anda dapat memikirkan beberapa kata yang tidak saling berhubungan, lalu menyusunnya menjadi frasa yang mudah dibayangkan. Pilih kata-kata yang tidak membentuk kutipan terkenal atau ungkapan yang umum ditemukan di internet.
Misalnya, Anda bisa membayangkan objek, suasana, dan aktivitas yang tidak berkaitan. Gunakan konsep tersebut untuk membentuk frasa sandi pribadi, tetapi jangan menyalin contoh dari artikel ini sebagai password sungguhan.
Jika layanan mendukungnya, frasa tersebut dapat menggunakan spasi atau pemisah lain. Apabila spasi tidak diperbolehkan, sesuaikan dengan karakter yang didukung oleh layanan.
3. Pastikan password berbeda untuk setiap akun
Setelah membuat password, jangan langsung menggunakannya untuk semua layanan. Buat kata sandi tersendiri untuk email, media sosial, akun belanja, dan layanan keuangan.
Email perlu mendapatkan perhatian khusus karena sering digunakan untuk memulihkan akses ke akun lain. Jika email utama diambil alih, penyerang mungkin dapat meminta pengaturan ulang password pada layanan yang terhubung. Gunakan password yang benar-benar unik untuk email utama. Aktifkan juga autentikasi multifaktor jika tersedia.
4. Periksa apakah password pernah bocor
Password yang kuat sekalipun perlu diganti jika diketahui telah terungkap dalam kebocoran data. Karena itu, periksa pemberitahuan keamanan dari layanan yang Anda gunakan.
Beberapa pengelola kata sandi juga menyediakan fitur untuk mendeteksi password yang lemah, digunakan berulang kali, atau ditemukan dalam data kebocoran yang diketahui.
Jika menerima peringatan, buka situs atau aplikasi resmi layanan terkait. Hindari mengeklik tautan mencurigakan yang mengaku menawarkan pemeriksaan keamanan password.
5. Aktifkan autentikasi dua faktor
Password bukan satu-satunya lapisan perlindungan akun. Autentikasi dua faktor atau two-factor authentication (2FA) menambahkan langkah verifikasi ketika seseorang mencoba masuk.
Bentuk verifikasi tambahan dapat berupa aplikasi autentikator, kunci keamanan fisik, atau metode lain yang didukung layanan. Dengan perlindungan ini, password yang diketahui orang lain belum tentu cukup untuk mengakses akun.
Jika tersedia, pertimbangkan metode yang tahan terhadap phishing, seperti passkey atau kunci keamanan. Kode SMS masih dapat membantu dibandingkan hanya mengandalkan password, tetapi memiliki risiko tertentu, termasuk serangan pengambilalihan nomor telepon.
Checklist sebelum menggunakan password
Pastikan kata sandi yang dibuat memenuhi beberapa kriteria berikut:
-
Panjangnya memadai dan tidak mudah ditebak.
-
Tidak mengandung informasi pribadi yang mudah ditemukan.
-
Tidak menggunakan pola populer atau kata sandi yang umum.
-
Berbeda dari password akun lainnya.
-
Tidak pernah dibagikan kepada orang lain.
-
Disimpan menggunakan metode yang aman.
-
Akun dilindungi autentikasi multifaktor jika tersedia.
Jika semua poin tersebut sudah dipenuhi, password Anda memiliki dasar keamanan yang lebih baik.
Cara Menggunakan Frasa Sandi untuk Meningkatkan Keamanan Akun
Frasa sandi atau passphrase adalah kata sandi yang terdiri dari beberapa kata. Metode ini membantu pengguna membuat password panjang tanpa harus menghafal kombinasi karakter acak yang sulit diingat.
Frasa sandi berbeda dari password pendek yang hanya menggunakan satu kata umum. Kekuatan frasa sandi bergantung pada panjang, pemilihan kata, dan seberapa mudah susunannya diprediksi.
Mengapa frasa sandi layak digunakan?
Keuntungan utama frasa sandi adalah kemudahan mengingatnya. Manusia biasanya lebih mudah mengingat rangkaian kata yang membentuk gambaran tertentu daripada kombinasi karakter acak.
Sebagai contoh, bayangkan empat kata yang tidak berkaitan dan tidak membentuk kalimat populer. Anda dapat mengingat urutan kata tersebut melalui gambaran mental yang unik.
Namun, frasa sandi tidak otomatis aman hanya karena terdiri dari beberapa kata. Kutipan film terkenal, lirik lagu, ungkapan umum, atau kalimat yang sering digunakan tetap dapat ditebak melalui daftar kata dan pola yang diketahui penyerang.
Langkah membuat frasa sandi yang aman
1. Pilih beberapa kata yang tidak saling berkaitan.
Gunakan kata-kata yang tidak membentuk ungkapan umum. Hindari memilih nama pribadi, lokasi, atau informasi yang mudah dikaitkan dengan identitas Anda.
2. Buat urutan yang cukup panjang.
Empat kata atau lebih dapat menjadi titik awal untuk membuat frasa sandi yang mudah diingat. Namun, jumlah kata bukan satu-satunya ukuran keamanan karena pilihan kata dan pola penyusunannya juga berpengaruh.
3. Hindari pola yang terlalu jelas.
Jangan hanya menggunakan satu kalimat sederhana yang sering dipakai orang lain. Susunan yang tidak lazim dapat membantu mengurangi risiko tebakan, selama Anda tetap dapat mengingatnya.
4. Periksa batas karakter layanan.
Beberapa situs membatasi panjang password atau tidak menerima karakter tertentu. Pastikan frasa sandi sesuai dengan ketentuan layanan sebelum menyimpannya.
5. Simpan dengan aman.
Jika khawatir lupa, simpan frasa sandi dalam password manager yang tepercaya. Jangan menuliskannya di catatan publik, percakapan grup, atau dokumen yang dapat diakses orang lain.
Kapan sebaiknya menggunakan frasa sandi?
Frasa sandi cocok untuk akun yang memerlukan password untuk diingat secara langsung, seperti password utama pengelola kata sandi. Metode ini juga dapat digunakan untuk akun lain jika layanan mendukung panjang karakter yang memadai.
Sementara itu, untuk puluhan akun yang jarang Anda buka, password acak yang dibuat dan disimpan oleh password manager biasanya lebih praktis.
Perlu dibedakan pula antara passphrase dan passkey. Passphrase adalah kata sandi berbentuk rangkaian kata, sedangkan passkey merupakan metode masuk tanpa password tradisional yang menggunakan mekanisme kriptografi dan biasanya terikat pada perangkat atau sistem autentikasi.
Jika layanan menyediakan passkey, pertimbangkan menggunakannya karena metode tersebut dapat mengurangi risiko pencurian kredensial melalui phishing.
Kesalahan Membuat Password yang Harus Dihindari
Banyak masalah keamanan akun bukan terjadi karena pengguna tidak memiliki password, melainkan karena kata sandi dibuat atau dikelola dengan cara yang kurang tepat. Memahami kesalahan umum berikut dapat membantu Anda menghindari kebiasaan yang meningkatkan risiko pembobolan akun.
1. Menggunakan password yang terlalu sederhana
Password seperti 123456, qwerty, dan admin123 merupakan contoh pola yang mudah ditebak. Kombinasi semacam ini sering menjadi sasaran awal dalam percobaan login otomatis.
Mengganti satu huruf dengan simbol yang sudah umum digunakan juga belum tentu memberikan perlindungan memadai. Lebih baik gunakan password panjang yang unik dan tidak mengikuti pola populer.
2. Menggunakan password yang sama di semua layanan
Kebiasaan ini membuat satu kebocoran berpotensi memengaruhi banyak akun sekaligus. Jika penyerang memperoleh satu password, mereka dapat mencoba menggunakannya pada email, media sosial, dan layanan lain.
Solusinya adalah membuat password berbeda untuk setiap akun. Password manager dapat membantu mengatasi kesulitan mengingat banyak kata sandi unik.
3. Menyimpan password di tempat yang tidak aman
Menyimpan password di dokumen teks tanpa perlindungan, catatan yang mudah dibuka, atau pesan yang dikirim melalui grup dapat meningkatkan risiko pencurian kredensial.
Hindari pula membagikan password melalui email atau chat biasa jika tidak diperlukan. Gunakan fitur berbagi akses resmi apabila layanan mendukungnya.
4. Mengganti password dengan pola yang mudah ditebak
Mengubah Password123 menjadi Password124 bukan strategi yang baik. Pola perubahan seperti ini mudah diprediksi, terutama jika seseorang sudah mengetahui password sebelumnya.
Buat kata sandi baru yang benar-benar berbeda ketika penggantian diperlukan. Jika akun mengalami kebocoran, jangan hanya mengubah satu angka atau simbol.
5. Mengabaikan phishing
Phishing adalah upaya menipu pengguna agar memberikan informasi sensitif melalui situs, pesan, atau formulir palsu. Password yang kuat tetap dapat dicuri jika pengguna memasukkannya ke halaman login tiruan.
Sebelum login, periksa alamat situs dan pastikan Anda menggunakan aplikasi atau halaman resmi. Jangan mengikuti permintaan mendesak yang mengancam penutupan akun atau meminta kode verifikasi tanpa alasan yang jelas.
6. Membagikan kode verifikasi kepada orang lain
Kode OTP dan kode autentikasi merupakan informasi rahasia. Penipu dapat menyamar sebagai petugas layanan untuk meminta kode tersebut dengan alasan pemeriksaan akun.
Jangan memberikan kode verifikasi kepada orang lain, termasuk seseorang yang mengaku sebagai petugas dukungan. Jika menerima kode yang tidak Anda minta, periksa aktivitas akun melalui aplikasi atau situs resmi.
7. Mengganti password terlalu sering tanpa alasan yang jelas
Mengganti password secara berkala bukan satu-satunya cara menjaga keamanan. Jika pengguna dipaksa mengganti password terlalu sering, mereka mungkin memilih pola yang mudah ditebak atau membuat variasi sederhana dari password lama.
Prioritaskan password unik dan kuat, lalu segera ganti jika ada indikasi kebocoran, akses tidak sah, atau pemberitahuan keamanan yang valid. Ikuti kebijakan khusus dari layanan jika memang diperlukan.
Cara Menyimpan dan Mengelola Password agar Tetap Aman
Membuat password yang kuat akan kurang efektif jika penyimpanannya tidak aman. Ketika jumlah akun bertambah, Anda memerlukan cara untuk mengelola kata sandi tanpa harus menghafal semuanya atau menggunakan kombinasi yang sama berulang kali.
Ada beberapa metode yang bisa dipilih sesuai kebutuhan dan tingkat kenyamanan:
1. Gunakan password manager
Password manager atau pengelola kata sandi merupakan aplikasi yang menyimpan kredensial akun dalam tempat penyimpanan terenkripsi. Banyak layanan juga dapat membuat password acak, mengisi formulir login secara otomatis, dan memberi peringatan tentang kata sandi yang lemah atau terpakai berulang kali.
Dengan alat ini, Anda hanya perlu mengingat satu password utama untuk membuka brankas kata sandi, meskipun beberapa layanan mendukung metode pembukaan lain.
Pilih pengelola kata sandi yang memiliki reputasi baik, mendukung autentikasi multifaktor, dan menyediakan mekanisme pemulihan akun yang sesuai dengan kebutuhan Anda.
2. Manfaatkan pengelola password bawaan perangkat
Anda tidak selalu perlu memasang aplikasi tambahan. Perangkat dan browser modern menyediakan fitur penyimpanan password yang dapat digunakan untuk menyimpan serta mengisi kredensial secara otomatis.
Pada iPhone yang mendukungnya, aplikasi Passwords dapat digunakan untuk mengelola kata sandi. Pada perangkat lain, Anda dapat memanfaatkan fitur pengelola password yang tersedia di sistem operasi atau browser tepercaya.
Pastikan perangkat dilindungi dengan kode sandi yang kuat atau biometrik, seperti sidik jari dan pengenalan wajah. Aktifkan penguncian otomatis agar orang lain tidak dapat membuka daftar password ketika perangkat ditinggalkan.
3. Lindungi password utama pengelola kata sandi
Password utama atau master password merupakan salah satu kredensial terpenting jika Anda menggunakan password manager. Kata sandi ini melindungi akses ke banyak informasi login sehingga perlu dibuat dengan sangat hati-hati.
Gunakan frasa sandi yang panjang, unik, dan tidak dipakai untuk akun lain. Aktifkan autentikasi multifaktor jika tersedia, serta simpan kode pemulihan di tempat aman yang terpisah dari perangkat utama.
Jangan menyimpan password utama dalam dokumen yang sama dengan data login lainnya. Jika akses ke password manager hilang, gunakan prosedur pemulihan resmi dari penyedia layanan.
4. Periksa keamanan akun secara berkala
Luangkan waktu untuk memeriksa daftar akun dan kata sandi yang tersimpan. Cari password yang digunakan berulang kali, kredensial lama yang tidak diperlukan, atau pemberitahuan tentang kebocoran data.
Jika sebuah layanan mengumumkan kebocoran, buka situs resminya untuk mengetahui tindakan yang disarankan. Ganti password yang terdampak dengan kombinasi baru dan unik.
Periksa juga riwayat login jika layanan menyediakan fitur tersebut. Keluar dari sesi yang tidak dikenal dan cabut akses aplikasi pihak ketiga yang tidak lagi digunakan.
5. Siapkan langkah pemulihan akun
Keamanan akun bukan hanya tentang mencegah orang lain masuk, tetapi juga memastikan Anda dapat memperoleh kembali akses jika kehilangan perangkat atau lupa password.
Pastikan alamat email dan nomor pemulihan masih aktif. Simpan kode pemulihan autentikasi multifaktor di tempat aman, dan periksa apakah layanan menyediakan kontak pemulihan atau mekanisme cadangan.
Jangan membagikan kode pemulihan kepada orang lain. Jika menggunakan password manager berbasis cloud, pahami cara sinkronisasi dan pemulihan yang ditawarkan penyedia agar Anda tidak kehilangan akses ke seluruh kata sandi.
FAQ Seputar Cara Membuat Password yang Kuat dan Mudah Diingat
1. Berapa panjang password yang ideal agar aman?
Untuk akun yang menggunakan password, panjang minimal 15 karakter merupakan patokan praktis yang baik, terutama jika tidak menggunakan autentikasi multifaktor. Password yang lebih panjang dapat memberikan perlindungan tambahan selama tidak mudah ditebak dan didukung oleh layanan terkait.
2. Apakah password harus menggunakan huruf besar, angka, dan simbol?
Tidak selalu. Kombinasi karakter dapat membantu, tetapi panjang dan ketidakmudahan untuk ditebak juga sangat penting. Frasa sandi yang panjang dan unik bisa menjadi pilihan yang baik, sedangkan password acak dari password manager dapat menggunakan berbagai jenis karakter.
3. Apakah aman menyimpan password di browser?
Fitur penyimpanan password pada browser tepercaya dapat digunakan jika perangkat dilindungi dengan baik. Aktifkan penguncian perangkat, gunakan akun yang aman, dan hindari menyimpan password pada komputer umum atau perangkat yang digunakan bersama tanpa perlindungan memadai.
4. Seberapa sering password harus diganti?
Password yang kuat dan tidak menunjukkan tanda kebocoran tidak harus selalu diganti berdasarkan jadwal tertentu. Segera ubah kata sandi jika terjadi kebocoran, ada aktivitas login mencurigakan, atau layanan menyarankan penggantian karena masalah keamanan.
5. Apa perbedaan password dan passkey?
Password adalah kata sandi yang digunakan untuk membuktikan akses ke akun. Passkey merupakan metode autentikasi berbasis kriptografi yang memungkinkan login tanpa memasukkan password tradisional dan dirancang untuk lebih tahan terhadap phishing.
6. Apakah password yang panjang pasti aman?
Tidak. Password panjang masih dapat berisiko jika menggunakan kutipan populer, pola umum, atau kata sandi yang pernah bocor. Gunakan kombinasi unik, hindari informasi pribadi, dan aktifkan autentikasi multifaktor untuk perlindungan tambahan.
7. Apa yang harus dilakukan jika password akun bocor?
Segera buka layanan melalui situs atau aplikasi resmi, lalu ganti password dengan kombinasi baru yang unik. Jika password tersebut digunakan pada akun lain, ubah juga kata sandi di akun-akun tersebut dan periksa aktivitas login yang mencurigakan.
8. Apakah password manager lebih aman daripada menghafal password?
Password manager tepercaya dapat membantu meningkatkan keamanan karena memungkinkan setiap akun menggunakan password unik yang panjang dan acak. Namun, Anda tetap perlu melindungi akses ke pengelola tersebut dengan password utama yang kuat dan autentikasi tambahan jika tersedia.
Kesimpulan
Cara membuat password yang kuat dan mudah diingat tidak harus dilakukan dengan menghafal kombinasi karakter yang rumit. Gunakan password panjang dan unik, atau pilih frasa sandi yang tidak mudah ditebak untuk akun yang perlu diingat secara langsung.
Untuk mengelola banyak akun, gunakan password manager agar setiap layanan memiliki kata sandi berbeda. Lengkapi perlindungan dengan autentikasi multifaktor, waspadai phishing, dan segera ganti password jika terjadi kebocoran.
Kunci keamanan akun bukan sekadar membuat password yang rumit, melainkan membangun kebiasaan pengelolaan kredensial yang konsisten. Dengan langkah tersebut, risiko pencurian akun dapat dikurangi tanpa membuat penggunaan layanan digital menjadi sulit.












