Password menjadi salah satu lapisan perlindungan utama untuk akun email, media sosial, layanan penyimpanan cloud, dan berbagai layanan digital lainnya. Karena itu, cara memeriksa keamanan password secara online penting diketahui untuk memastikan kata sandi tidak mudah ditebak atau sudah terungkap dalam kebocoran data.
Pemeriksaan ini tidak hanya berkaitan dengan panjang password atau penggunaan kombinasi huruf dan angka. Anda juga perlu mengetahui apakah kata sandi pernah muncul dalam basis data kebocoran, digunakan berulang kali pada beberapa akun, atau masih tersimpan dengan aman di pengelola password.
Kabar baiknya, sejumlah layanan menyediakan pemeriksaan keamanan secara gratis. Namun, Anda harus memilih alat yang tepercaya dan memahami cara kerjanya agar proses pemeriksaan tidak justru membahayakan akun.
Apa Itu Pemeriksaan Keamanan Password dan Mengapa Penting?
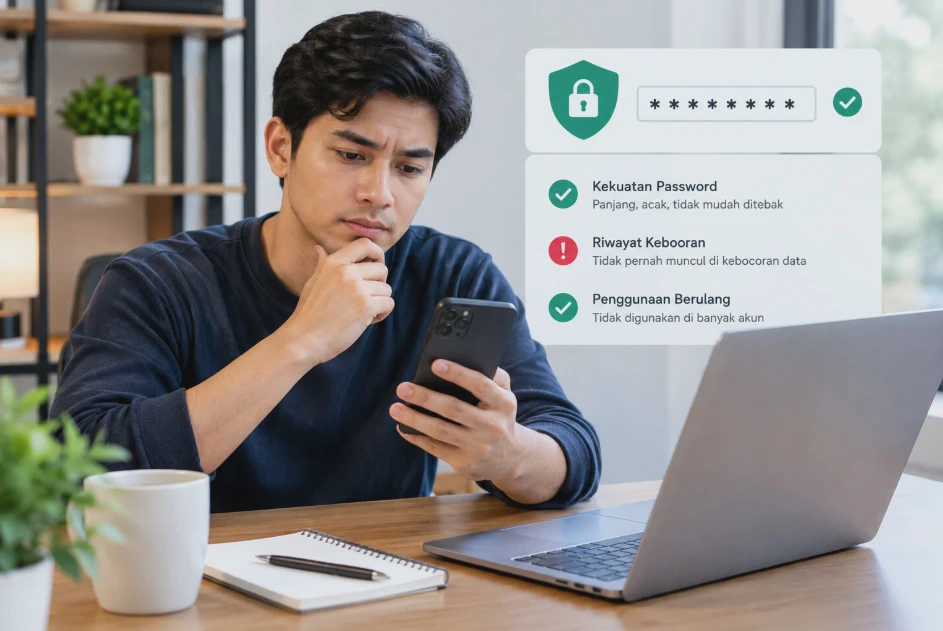
Pemeriksaan keamanan password adalah proses mengevaluasi apakah kata sandi cukup kuat, pernah terungkap dalam kebocoran data, atau memiliki pola yang membuatnya mudah ditebak.
Proses ini membantu menemukan risiko sebelum akun disalahgunakan. Meskipun demikian, hasil pemeriksaan bukan jaminan bahwa akun sepenuhnya aman karena perlindungan juga bergantung pada keamanan perangkat, sistem autentikasi, dan layanan yang digunakan.
Apa saja yang diperiksa dalam keamanan password?
Secara umum, ada tiga aspek utama yang perlu diperhatikan ketika mengevaluasi kata sandi.
1. Kekuatan password
Kekuatan password berkaitan dengan panjang, tingkat keacakan, dan kemudahan kata sandi untuk ditebak. Kata sandi yang hanya menggunakan nama, tanggal lahir, atau urutan angka sederhana biasanya lebih mudah ditebak daripada kombinasi panjang yang tidak mengikuti pola umum.
2. Riwayat kebocoran password
Kata sandi yang pernah muncul dalam kebocoran data harus dianggap tidak aman untuk digunakan kembali. Hal ini tetap berlaku meskipun password tersebut sebelumnya memiliki kombinasi karakter yang rumit.
3. Penggunaan password berulang
Menggunakan satu password untuk banyak akun meningkatkan risiko keamanan. Jika satu layanan mengalami kebocoran, pelaku dapat mencoba kombinasi email dan password yang sama pada layanan lainnya.
Praktik tersebut dikenal sebagai credential stuffing, yaitu serangan otomatis yang memanfaatkan kredensial yang sudah bocor untuk mencoba masuk ke akun lain. Have I Been Pwned
Mengapa pemeriksaan password perlu dilakukan?
Pemeriksaan secara berkala membantu Anda mengenali kata sandi yang perlu diganti, terutama untuk akun yang menyimpan informasi penting.
Contohnya, akun email utama biasanya terhubung dengan proses pemulihan akun lain. Jika password email diketahui orang lain, risiko dapat meluas ke media sosial, layanan cloud, dan akun digital yang menggunakan alamat email tersebut untuk pemulihan.
Pemeriksaan keamanan juga membantu membedakan dua kondisi yang sering dianggap sama: password yang lemah dan password yang sudah bocor. Password yang panjang sekalipun tetap berisiko jika pernah terungkap dan masih digunakan.
Hal penting: Jangan menunggu sampai menerima notifikasi aktivitas mencurigakan. Memeriksa password lebih awal memungkinkan Anda memperbaiki kelemahan sebelum ditemukan atau dimanfaatkan pihak lain.
Cara Memeriksa Kekuatan Password Menggunakan Tools Online
Password yang kuat tidak cukup hanya memiliki huruf besar, angka, dan simbol. Panjang kata sandi, pola karakter, serta kemudahan untuk ditebak juga menentukan tingkat perlindungannya.
Untuk melakukan pemeriksaan, Anda bisa menggunakan alat penguji kekuatan password atau fitur pemeriksaan keamanan pada pengelola kata sandi. Pilih layanan yang menjelaskan cara pemrosesan data dan tidak mengharuskan Anda menyerahkan password asli ke server yang tidak tepercaya.
1. Menggunakan Bitwarden Password Strength Tester
Bitwarden menyediakan alat penguji kekuatan password melalui browser. Menurut dokumentasi resminya, pengujian pada halaman tersebut dilakukan secara lokal di browser sehingga password yang dimasukkan tidak dikirimkan ke server Bitwarden. Bitwarden
Anda dapat membuka Bitwarden Password Strength Tester untuk melihat cara kerja alat ini.
Berikut langkah-langkahnya:
- Buka halaman penguji kekuatan password Bitwarden.
- Baca penjelasan privasi dan cara kerja pengujian sebelum memasukkan teks.
- Jika ingin menguji pola password, gunakan contoh buatan yang tidak pernah dipakai pada akun mana pun.
- Perhatikan penilaian kekuatan yang ditampilkan.
- Jika hasilnya lemah, buat password baru dengan pola yang lebih panjang dan sulit ditebak.
Mengapa sebaiknya menggunakan contoh buatan?
Walaupun Bitwarden menyatakan bahwa alatnya memproses password secara lokal, membiasakan diri menggunakan contoh tetap menjadi langkah pencegahan yang baik. Cara ini mengurangi risiko jika Anda keliru membuka situs tiruan atau menggunakan alat yang tidak memiliki perlindungan serupa.
Perlu diketahui, hasil pengujian bukan jaminan bahwa password tidak bisa dibobol. Estimasi waktu untuk menebak password bergantung pada asumsi teknis tertentu dan dapat berbeda menurut kemampuan penyerang.
2. Memeriksa password tersimpan melalui Google Password Manager
Jika Anda menyimpan kata sandi di Google Password Manager, Anda dapat menggunakan fitur Password Checkup untuk memeriksa masalah keamanan pada kredensial yang tersimpan.
Fitur ini membantu mengidentifikasi password yang terungkap dalam kebocoran data, lemah, atau digunakan pada beberapa akun. Google Help
Cara memeriksanya melalui komputer:
- Buka browser Chrome.
- Klik menu tiga titik di pojok kanan atas.
- Pilih Sandi dan isi otomatis (Passwords and autofill).
- Buka Google Password Manager.
- Pilih menu Checkup.
- Tinjau hasil pemeriksaan dan ikuti rekomendasi yang ditampilkan.
Jika menggunakan browser lain, Anda juga dapat membuka Google Password Manager dan masuk ke akun Google yang menyimpan password tersebut.
Hasil pemeriksaan dapat membantu Anda menentukan akun mana yang perlu diprioritaskan. Jika ditemukan password yang lemah atau terungkap, ubah melalui situs atau aplikasi resmi layanan terkait.
Catatan: Pemeriksaan ini terutama berguna untuk password yang tersimpan di Google Password Manager. Hasilnya tidak otomatis mencakup seluruh akun yang pernah Anda buat atau password yang tersimpan di pengelola lain.
3. Memahami hasil pengujian kekuatan password
Alat penguji password umumnya memberikan penilaian seperti sangat lemah, lemah, cukup kuat, atau kuat. Sebagian layanan juga menampilkan estimasi waktu yang diperlukan untuk menebak kata sandi.
Gunakan hasil tersebut sebagai petunjuk awal, bukan sebagai satu-satunya ukuran keamanan.
| Kondisi password | Risiko | Saran perbaikan |
|---|---|---|
| Terlalu pendek | Lebih mudah ditebak melalui percobaan otomatis | Tambahkan panjang dan keacakan |
| Menggunakan nama atau tanggal lahir | Informasi pribadi mungkin mudah diketahui | Hindari informasi yang berkaitan dengan identitas |
| Menggunakan pola keyboard sederhana | Pola mudah dikenali oleh alat penebak | Gunakan kombinasi yang tidak berpola |
| Sama pada banyak akun | Kebocoran satu akun dapat berdampak pada akun lain | Gunakan password berbeda untuk setiap akun |
| Pernah muncul dalam kebocoran | Dapat dicoba oleh pihak lain | Ganti dengan password baru yang unik |
Satu hal yang sering disalahpahami adalah anggapan bahwa mengganti huruf tertentu dengan simbol sudah cukup untuk membuat password kuat.
Contohnya, menambahkan angka di akhir kata yang umum atau mengganti huruf dengan simbol yang mudah diprediksi belum tentu menghasilkan perlindungan yang baik. Panjang dan ketidakpastian pola lebih penting daripada sekadar memenuhi banyak jenis karakter.
Cara Mengetahui Password yang Pernah Bocor di Internet
Password dapat bocor ketika layanan digital mengalami insiden keamanan, perangkat terinfeksi malware pencuri informasi, atau kredensial tersebar melalui sumber lain.
Untuk mengetahui apakah sebuah kata sandi pernah muncul dalam data kebocoran, Anda bisa menggunakan layanan pemeriksaan yang memang dirancang untuk tujuan tersebut. Namun, pemeriksaan harus dilakukan dengan memperhatikan privasi agar password tidak justru terungkap kepada pihak yang tidak bertanggung jawab.
1. Menggunakan Have I Been Pwned Pwned Passwords
Have I Been Pwned menyediakan layanan Pwned Passwords untuk memeriksa apakah suatu kata sandi pernah ditemukan dalam data kebocoran yang diketahui.
Layanan ini menggunakan pendekatan k-anonymity. Password diproses menjadi hash pada perangkat, kemudian hanya sebagian awal hash yang dikirimkan untuk mencari kecocokan.
Pemeriksaan akhir dilakukan secara lokal, sehingga password lengkap tidak perlu dikirimkan ke layanan tersebut. Have I Been Pwned anda dapat mengakses Have I Been Pwned Pwned Passwords untuk membaca penjelasan dan menggunakan fitur pemeriksaannya.
Langkah pemeriksaannya sebagai berikut:
- Buka halaman resmi Pwned Passwords.
- Baca keterangan privasi serta mekanisme pemeriksaan yang disediakan.
- Untuk latihan, gunakan password contoh yang tidak pernah digunakan pada akun nyata.
- Jalankan pemeriksaan sesuai petunjuk pada halaman.
- Perhatikan apakah password ditemukan dalam basis data kebocoran.
Jika hasilnya menunjukkan password pernah bocor, jangan gunakan kata sandi tersebut lagi. Apabila password yang sama masih digunakan pada akun aktif, segera ganti password akun-akun tersebut melalui situs resminya.
Penting: Jangan menganggap password aman hanya karena tidak ditemukan. Hasil negatif berarti password tersebut tidak ditemukan dalam kumpulan data yang diperiksa, bukan bukti bahwa password belum pernah bocor di tempat lain.
2. Memeriksa kebocoran melalui Google Password Checkup
Jika password Anda tersimpan di Google Password Manager, pemeriksaan bawaan Google dapat menjadi pilihan praktis. Fitur ini mengidentifikasi kredensial tersimpan yang berpotensi bermasalah, termasuk password yang diketahui telah terungkap dalam kebocoran.
Pengguna kemudian dapat meninjau hasilnya dan memperbaiki password yang berisiko. Google Help Untuk memulai, buka halaman Google Password Manager, lalu cari fitur pemeriksaan keamanan atau Checkup.
Setelah pemeriksaan selesai, prioritaskan akun yang menyimpan informasi penting. Akun email utama, penyimpanan cloud, dan akun yang terhubung dengan pemulihan akun lain sebaiknya diperiksa lebih dahulu.
3. Apa yang harus dilakukan jika password ditemukan dalam kebocoran?
Jangan panik, tetapi jangan menunda pengamanan akun. Password yang sudah bocor harus diganti, terutama jika masih digunakan untuk masuk ke layanan aktif.
Lakukan langkah berikut:
- Buka situs atau aplikasi resmi layanan terkait.
- Masuk ke akun dan ganti password dengan kombinasi baru yang unik.
- Jika password lama digunakan di layanan lain, ganti juga seluruh password yang sama atau memiliki pola sangat mirip.
- Periksa riwayat aktivitas masuk dan daftar perangkat yang terhubung jika fitur tersebut tersedia.
- Aktifkan autentikasi dua faktor untuk menambahkan lapisan perlindungan.
- Jika tidak bisa masuk, gunakan prosedur pemulihan akun resmi.
Jika Anda mencurigai akun sudah diambil alih, prioritaskan pengamanan email utama dan akun yang digunakan untuk memulihkan akun lainnya. Jangan mengikuti tautan pemulihan dari pesan yang tidak jelas asalnya.
Perlu diingat bahwa kebocoran password tidak selalu berarti akun sudah berhasil diakses orang lain. Namun, password tersebut tidak lagi layak dipercaya sebagai rahasia, sehingga penggantian tetap diperlukan.
Cara Memeriksa Keamanan Password Tanpa Membagikan Data Pribadi
Memeriksa password secara online tidak berarti Anda harus menyerahkan kata sandi kepada setiap situs yang menyediakan layanan pemeriksaan. Ada beberapa metode yang memungkinkan Anda mengevaluasi keamanan akun dengan risiko paparan data yang lebih rendah.
Prinsip utamanya adalah jangan memasukkan password asli ke situs yang tidak jelas reputasi, kebijakan privasi, dan cara pemrosesan datanya. Jika tujuan Anda hanya mengetahui apakah password cukup kuat, gunakan contoh buatan atau alat yang pemrosesannya dapat diverifikasi berlangsung secara lokal.
1. Gunakan alat yang memproses password secara lokal
Pemrosesan lokal berarti data diperiksa di browser atau perangkat Anda tanpa harus mengirimkan password lengkap ke server penyedia layanan.
Sebagai contoh, Bitwarden menyatakan bahwa alat penguji kekuatan password pada situs resminya melakukan pemrosesan secara lokal. Sementara itu, Have I Been Pwned menggunakan mekanisme pemeriksaan berbasis hash dengan pendekatan k-anonymity untuk layanan Pwned Passwords.
Kedua metode ini berbeda, tetapi dirancang untuk mengurangi kebutuhan mengungkapkan password lengkap kepada layanan pemeriksa. Meskipun demikian, pemrosesan lokal tidak otomatis membuat setiap situs aman. Situs tiruan dapat menampilkan tampilan yang meyakinkan, tetapi mengirimkan data ke server tanpa sepengetahuan pengguna.
Sebelum menggunakan alat pemeriksaan, perhatikan beberapa hal berikut:
- Pastikan alamat situs sesuai dengan domain resmi penyedia layanan.
- Baca penjelasan mengenai pemrosesan dan penyimpanan data.
- Hindari situs yang meminta password beserta username, email, atau kode verifikasi tanpa alasan yang jelas.
- Jangan memasukkan password akun penting hanya untuk mencoba fitur yang belum Anda percayai.
Jika informasi privasi tidak tersedia atau cara kerja alatnya tidak jelas, pilih layanan lain.
2. Periksa password melalui pengelola kata sandi
Pengelola password atau password manager dapat membantu menyimpan, membuat, dan memeriksa kredensial tanpa harus mengingat semua kata sandi secara manual.
Google Password Manager, misalnya, menyediakan Password Checkup untuk meninjau password yang tersimpan di akun Google. Fitur tersebut membantu menemukan password yang lemah, digunakan berulang kali, atau diketahui telah terungkap. Google Help
Untuk menggunakannya, buka Google Password Manager melalui Chrome atau halaman resminya. Setelah masuk ke akun yang benar, jalankan pemeriksaan keamanan dan tinjau rekomendasi yang tersedia.
Keuntungan metode ini adalah Anda tidak perlu menyalin seluruh password satu per satu ke situs penguji yang tidak dikenal. Namun, pastikan perangkat dan akun Google Anda sendiri terlindungi dengan baik.
Jika menggunakan pengelola password lain, periksa apakah aplikasi tersebut menyediakan fitur audit keamanan, pendeteksi password berulang, atau peringatan kebocoran data.
3. Periksa pola password tanpa menggunakan kata sandi asli
Jika Anda hanya ingin mengetahui apakah password sudah cukup kuat, gunakan contoh buatan yang memiliki karakteristik serupa. Misalnya, daripada mengetik password akun yang sebenarnya, buat kombinasi baru dengan panjang dan pola berbeda. Anda kemudian dapat membandingkan hasilnya untuk memahami pengaruh panjang, keacakan, dan pola yang mudah ditebak.
Metode ini memang tidak dapat memastikan apakah password asli pernah bocor. Namun, cara tersebut berguna untuk mempelajari prinsip pembuatan kata sandi yang kuat tanpa membuka rahasia akun.
Hindari kesalahan berikut: Jangan menggunakan password asli dengan alasan hanya akan diperiksa sebentar, terutama pada situs yang tidak diketahui cara kerjanya. Password yang sudah dimasukkan ke layanan yang tidak tepercaya sebaiknya dianggap berisiko dan segera diganti jika masih digunakan.
4. Periksa alamat email tanpa mengungkapkan password
Jika Anda ingin mengetahui apakah akun email pernah muncul dalam insiden kebocoran data, gunakan layanan pemeriksa kebocoran yang mendukung pencarian berdasarkan alamat email.
Sebagai contoh, Have I Been Pwned menyediakan pemeriksaan alamat email melalui fitur pencarian akun. Hasilnya dapat membantu mengetahui apakah alamat tersebut tercatat dalam insiden kebocoran yang diketahui. Anda dapat mengunjungi Have I Been Pwned Account Search untuk memeriksa alamat email.
Namun, hasil pencarian email berbeda dari pemeriksaan password. Email yang muncul dalam suatu insiden tidak selalu berarti password akun tersebut ikut bocor.
Sebaliknya, email yang tidak ditemukan juga tidak menjamin akun sepenuhnya aman. Data yang diperiksa hanya mencakup insiden yang diketahui dan tersedia dalam basis data layanan tersebut.
Cara Meningkatkan Keamanan Password yang Lemah atau Sudah Bocor
Setelah pemeriksaan selesai, langkah selanjutnya adalah memperbaiki masalah yang ditemukan. Password yang lemah perlu diperkuat, sedangkan password yang sudah bocor harus diganti dengan kata sandi baru yang unik.
Urutan tindakan sebaiknya disesuaikan dengan tingkat risiko. Jika password akun email utama sudah terungkap, pengamanannya perlu diprioritaskan karena email sering digunakan untuk mengatur ulang akses ke akun lain.
1. Buat password panjang dan sulit ditebak
Password yang kuat sebaiknya memiliki panjang memadai, tidak mengikuti pola umum, dan tidak menggunakan informasi pribadi yang mudah ditemukan.
Hindari kombinasi seperti nama sendiri, tanggal lahir, nama hewan peliharaan, atau urutan angka sederhana. Informasi tersebut bisa diketahui melalui profil media sosial atau sumber lain.
Jika membuat password sendiri, Anda dapat menggunakan frasa panjang yang tidak berkaitan dengan identitas pribadi. Pilihan lainnya adalah memakai generator password pada pengelola kata sandi tepercaya.
Berikut beberapa karakteristik yang perlu diperhatikan:
| Karakteristik | Rekomendasi |
|---|---|
| Panjang password | Utamakan password panjang, misalnya 16 karakter atau lebih jika layanan mendukungnya |
| Pola karakter | Hindari urutan yang mudah ditebak |
| Informasi pribadi | Jangan gunakan nama, tanggal lahir, atau informasi publik |
| Keunikan | Gunakan password berbeda untuk setiap akun |
| Penyimpanan | Simpan menggunakan pengelola password tepercaya |
Angka 16 karakter tersebut merupakan sasaran praktis, bukan batas universal. Kebutuhan setiap layanan dapat berbeda, tetapi password yang lebih panjang dan tidak mudah diprediksi umumnya memberikan perlindungan lebih baik terhadap tebakan otomatis.
2. Ganti password yang pernah bocor
Jika hasil pemeriksaan menunjukkan password pernah ditemukan dalam kebocoran data, jangan sekadar menambahkan angka atau simbol pada bagian akhirnya.
Buat password baru yang berbeda secara substansial dan tidak pernah digunakan sebelumnya. Perubahan kecil pada password lama dapat menghasilkan pola yang masih mudah ditebak.
Lakukan penggantian melalui aplikasi atau situs resmi layanan. Hindari mengikuti tautan dari email atau pesan yang mengaku memberi peringatan keamanan jika Anda belum memastikan keasliannya.
Jika password lama digunakan pada beberapa akun, ubah semuanya. Mengganti password pada satu layanan tidak otomatis mengamankan akun lain yang menggunakan kata sandi sama.
3. Aktifkan autentikasi dua faktor
Autentikasi dua faktor atau two-factor authentication (2FA) menambahkan lapisan verifikasi selain password. Dengan fitur ini, orang yang mengetahui kata sandi Anda masih membutuhkan faktor autentikasi tambahan untuk masuk. Faktor tersebut dapat berupa aplikasi autentikator, kunci keamanan, atau metode lain yang didukung layanan.
Aktifkan 2FA melalui pengaturan keamanan akun resmi. Jika tersedia, pertimbangkan metode yang lebih tahan terhadap phishing, seperti passkey atau kunci keamanan.
Simpan kode pemulihan di tempat aman dan jangan membagikannya kepada orang lain. Kode tersebut dapat digunakan untuk memulihkan akses ketika metode autentikasi utama tidak tersedia. Perlu dipahami bahwa 2FA bukan pengganti password yang kuat. Kedua perlindungan tersebut sebaiknya digunakan bersama-sama.
4. Gunakan password manager untuk setiap akun
Menggunakan password berbeda untuk puluhan akun memang sulit jika semuanya harus diingat. Pengelola kata sandi dapat membantu mengatasi masalah tersebut.
Aplikasi ini memungkinkan Anda membuat dan menyimpan password unik, kemudian mengisinya saat dibutuhkan. Dengan begitu, Anda tidak perlu menggunakan satu kata sandi untuk banyak layanan hanya agar lebih mudah diingat. Saat memilih password manager, pertimbangkan reputasi penyedia, fitur keamanan, dukungan perangkat, dan mekanisme pemulihan akun.
Jangan lupa melindungi akun utama pengelola password dengan kata sandi yang kuat. Aktifkan autentikasi tambahan jika tersedia dan pastikan Anda memahami cara memulihkan akses apabila perangkat hilang.
5. Periksa aktivitas akun setelah mengganti password
Mengganti password merupakan langkah penting, tetapi belum tentu cukup jika akun sudah diakses oleh orang lain. Setelah melakukan penggantian, periksa pengaturan keamanan dan riwayat aktivitas masuk jika tersedia. Perhatikan perangkat yang tidak dikenal, perubahan informasi pemulihan, atau aktivitas yang tidak Anda lakukan.
Jika menemukan sesi yang mencurigakan, keluarkan perangkat tersebut dan gunakan opsi untuk mengakhiri sesi lain apabila disediakan. Periksa pula aplikasi pihak ketiga yang memiliki akses ke akun. Cabut akses yang tidak dikenal atau tidak lagi diperlukan.
Jika akun masih menunjukkan aktivitas mencurigakan, gunakan prosedur pemulihan resmi dan amankan perangkat yang dipakai untuk mengaksesnya.
6. Susun prioritas akun yang harus diamankan
Jika banyak password ditemukan lemah atau berulang, Anda tidak harus memperbaiki semuanya secara bersamaan. Mulailah dari akun yang paling berpengaruh terhadap keamanan informasi lainnya.
Urutan prioritas yang dapat digunakan adalah:
- Email utama: Amankan karena sering digunakan untuk pemulihan akun.
- Akun keuangan: Periksa layanan keuangan yang Anda gunakan dan ikuti prosedur keamanan resminya.
- Akun media sosial: Ganti password berulang dan periksa aktivitas masuk.
- Penyimpanan cloud: Pastikan file serta informasi pribadi tidak dapat diakses pihak yang tidak berwenang.
- Akun lainnya: Lanjutkan pemeriksaan dan penggantian password secara bertahap.
Jika terdapat indikasi pengambilalihan akun, prioritaskan pemulihan akses melalui layanan resmi. Jangan membagikan kode OTP, kode pemulihan, atau password baru kepada siapa pun yang mengaku sebagai petugas dukungan.
FAQ Seputar Cara Memeriksa Keamanan Password Secara Online
1. Bagaimana cara memeriksa keamanan password secara online?
Anda dapat menggunakan alat penguji kekuatan password, Have I Been Pwned Pwned Passwords, atau Google Password Checkup. Pilih layanan sesuai kebutuhan dan periksa kebijakan privasinya sebelum memasukkan informasi apa pun.
2. Apakah aman memasukkan password ke situs pemeriksa online?
Keamanannya bergantung pada layanan dan cara pemrosesan data. Gunakan alat tepercaya yang menjelaskan mekanisme perlindungannya, dan jangan memasukkan password asli ke situs yang tidak dikenal.
3. Bagaimana cara mengetahui password pernah bocor atau belum?
Gunakan layanan pemeriksa kebocoran password yang tepercaya. Jika password ditemukan dalam data kebocoran, segera ganti password tersebut pada akun yang masih menggunakannya.
4. Apakah password yang tidak ditemukan dalam database kebocoran pasti aman?
Tidak. Hasil negatif hanya menunjukkan bahwa password tidak ditemukan dalam kumpulan data yang diperiksa. Password tersebut mungkin tetap lemah, digunakan berulang kali, atau pernah bocor dalam insiden yang belum tercatat.
5. Apakah password yang kuat masih bisa diretas?
Ya. Password yang kuat dapat terungkap melalui phishing, malware pencuri informasi, atau kebocoran pada layanan yang menyimpannya. Karena itu, gunakan password unik, aktifkan autentikasi tambahan, dan jaga keamanan perangkat.
6. Berapa panjang password yang disarankan?
Utamakan password panjang yang sulit ditebak. Sebagai sasaran praktis, Anda dapat menggunakan 16 karakter atau lebih jika didukung layanan, tetapi panjang saja tidak cukup jika password mengikuti pola umum atau memuat informasi pribadi.
7. Apakah harus mengganti password secara berkala?
Tidak selalu perlu mengganti password hanya berdasarkan jadwal jika password masih kuat dan tidak ada indikasi masalah. Namun, segera ganti jika password diketahui bocor, digunakan ulang pada akun yang terdampak, atau terdapat aktivitas mencurigakan.
8. Apa yang harus dilakukan jika password sudah bocor?
Ganti dengan password baru yang unik melalui situs resmi, lalu periksa akun lain yang menggunakan password sama. Periksa aktivitas masuk, keluarkan sesi yang tidak dikenal, dan aktifkan autentikasi dua faktor jika tersedia.
9. Apakah aplikasi password manager aman digunakan?
Password manager tepercaya dapat membantu membuat dan menyimpan kata sandi unik secara lebih praktis. Namun, Anda tetap perlu memilih penyedia yang memiliki reputasi baik, melindungi akun utama, dan memahami mekanisme pemulihan aksesnya.
10. Apakah pemeriksaan password online memerlukan biaya?
Tidak selalu. Beberapa layanan, termasuk Have I Been Pwned Pwned Passwords dan alat penguji kekuatan password Bitwarden, menyediakan fitur pemeriksaan gratis. Pastikan Anda menggunakan situs resminya dan memahami batasan hasil pemeriksaan.
Kesimpulan
Cara memeriksa keamanan password secara online dapat dilakukan melalui alat penguji kekuatan kata sandi, layanan pemeriksa kebocoran, dan fitur keamanan pada pengelola password. Setiap metode memiliki fungsi berbeda, sehingga hasilnya perlu dipahami sesuai jenis pemeriksaan yang dilakukan.
Utamakan layanan yang tepercaya dan melindungi privasi. Jangan memasukkan password asli ke situs yang tidak jelas, serta segera ganti kata sandi yang diketahui lemah atau pernah bocor.
Untuk perlindungan jangka panjang, gunakan password unik untuk setiap akun, manfaatkan password manager, dan aktifkan autentikasi dua faktor. Kombinasi langkah tersebut membantu mengurangi risiko akses tidak sah sekaligus menjaga keamanan akun digital Anda.












