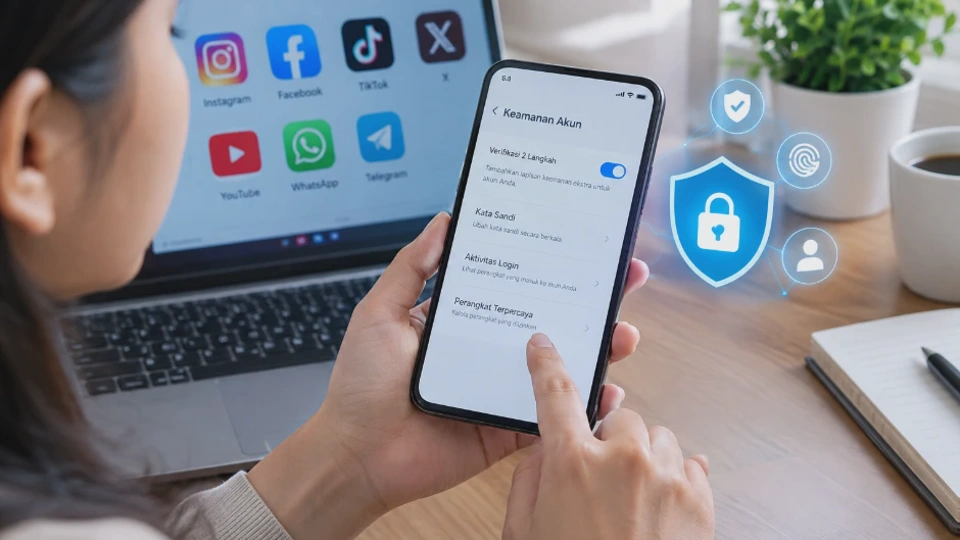
Akun media sosial menyimpan banyak informasi pribadi, mulai dari percakapan, foto, hingga alamat email yang terhubung dengan layanan lain. Karena itu, memahami cara mengamankan akun media sosial dari peretasan penting untuk mencegah pencurian akun, penyalahgunaan identitas, dan penipuan yang mengatasnamakan pemilik akun.
Peretasan tidak selalu terjadi karena sistem media sosial memiliki celah keamanan. Dalam banyak kasus, pelaku mendapatkan akses melalui kata sandi yang bocor, tautan phishing, atau kode verifikasi yang diberikan korban tanpa disadari.
Untuk meningkatkan keamanan, Anda perlu menerapkan beberapa lapisan perlindungan sekaligus. Mulai dari menggunakan kata sandi unik, mengaktifkan autentikasi dua faktor, memeriksa aktivitas login, hingga mengetahui langkah pemulihan jika akun sudah diambil alih.
Apa Penyebab Akun Media Sosial Rentan Diretas?
Akun media sosial dapat menjadi sasaran peretasan ketika informasi login diketahui orang lain atau perangkat yang digunakan tidak terlindungi dengan baik. Risiko ini meningkat apabila pengguna menggunakan kata sandi yang sama di berbagai layanan atau mudah percaya pada pesan yang mengatasnamakan platform resmi.
Mengenali penyebabnya membantu Anda menentukan langkah pencegahan yang paling tepat. Berikut beberapa celah keamanan yang perlu diperhatikan.
1. Menggunakan kata sandi yang lemah
Kata sandi pendek, mudah ditebak, atau menggunakan informasi pribadi dapat membuat akun lebih rentan terhadap serangan. Contohnya adalah kata sandi yang hanya berisi tanggal lahir, nama panggilan, atau kombinasi angka sederhana.
Pelaku juga dapat mencoba kata sandi yang pernah bocor dari layanan lain. Jika Anda menggunakan kombinasi yang sama untuk Instagram, Facebook, dan email, kebocoran pada satu layanan dapat meningkatkan risiko terhadap akun lainnya.
2. Menggunakan kata sandi yang sama di banyak akun
Kebiasaan menggunakan satu kata sandi untuk berbagai layanan dikenal sebagai password reuse. Cara ini memang memudahkan proses login, tetapi memperbesar dampak ketika salah satu akun mengalami kebocoran data.
Sebagai contoh, kata sandi yang bocor dari sebuah situs belanja dapat dicoba untuk mengakses akun media sosial dengan alamat email yang sama. Karena itu, setiap akun penting sebaiknya memiliki kata sandi berbeda.
3. Terjebak tautan phishing
Phishing merupakan upaya menipu pengguna agar menyerahkan informasi rahasia melalui situs atau pesan palsu. Pelaku biasanya menyamar sebagai platform media sosial, layanan dukungan pelanggan, atau pihak yang menawarkan hadiah.
Pesan tersebut mungkin mengklaim akun akan dinonaktifkan jika pengguna tidak segera melakukan verifikasi. Ketika korban membuka tautan dan memasukkan informasi login, data tersebut dapat digunakan untuk mengambil alih akun.
4. Membagikan kode OTP atau kode pemulihan
Kode OTP dan kode verifikasi berfungsi memastikan bahwa orang yang mencoba masuk benar-benar memiliki akses ke metode autentikasi yang terdaftar.
Pelaku dapat berpura-pura menjadi petugas dukungan pelanggan atau teman untuk meminta kode tersebut. Jangan pernah memberikan kode verifikasi, kode pemulihan, maupun persetujuan login kepada orang lain yang tidak Anda kenal atau tidak Anda percaya.
5. Menggunakan perangkat yang tidak aman
Login melalui komputer umum atau perangkat milik orang lain dapat meninggalkan sesi akun yang masih aktif. Risiko juga muncul ketika perangkat pribadi dipinjamkan tanpa pengamanan atau digunakan bersama tanpa memisahkan profil pengguna.
Selain itu, aplikasi tidak resmi yang meminta akses berlebihan dapat membahayakan privasi. Periksa izin aplikasi dan hindari memasang perangkat lunak dari sumber yang tidak jelas.
6. Email pemulihan tidak terlindungi
Email yang terhubung ke media sosial sering digunakan untuk mengatur ulang kata sandi. Jika email tersebut berhasil diakses orang lain, pelaku mungkin dapat memanfaatkannya untuk mengambil alih akun yang terhubung.
Karena itu, amankan email utama menggunakan kata sandi unik dan autentikasi dua faktor. Pastikan juga nomor telepon serta alamat email pemulihan masih aktif dan benar-benar berada dalam kendali Anda.
Cara Mengamankan Akun Media Sosial dengan Password yang Kuat
Kata sandi merupakan lapisan perlindungan pertama untuk mencegah akses yang tidak sah. Kata sandi yang baik harus sulit ditebak, tidak digunakan berulang kali, dan tidak berkaitan langsung dengan informasi pribadi yang mudah ditemukan di profil media sosial.
Anda tidak harus membuat kombinasi yang rumit hingga sulit diingat. Pilihan yang lebih praktis adalah menggunakan kata sandi panjang dan unik, kemudian menyimpannya di pengelola kata sandi yang tepercaya.
Buat kata sandi yang panjang dan unik
Gunakan kata sandi dengan panjang setidaknya 16 karakter jika layanan mendukungnya. Kombinasi yang lebih panjang umumnya lebih sulit ditebak, terutama jika tidak menggunakan pola umum atau informasi pribadi.
Anda juga bisa menggunakan frasa sandi yang terdiri dari beberapa kata tidak berkaitan. Hindari menggunakan contoh kata sandi yang dipublikasikan dalam artikel sebagai kata sandi akun sebenarnya.
Berikut prinsip yang perlu diterapkan saat membuat kata sandi:
-
Gunakan kata sandi berbeda untuk setiap akun penting.
-
Hindari nama lengkap, tanggal lahir, nomor telepon, atau nama hewan peliharaan.
-
Jangan menggunakan pola sederhana seperti
12345678ataupassword. -
Hindari variasi tipis dari kata sandi lama, misalnya hanya mengganti satu angka.
-
Jangan membagikan kata sandi melalui pesan atau percakapan.
Kata sandi unik sangat penting untuk akun email, karena email sering menjadi jalur pemulihan bagi akun media sosial lainnya.
Gunakan password manager
Password manager atau pengelola kata sandi merupakan aplikasi yang membantu membuat dan menyimpan kata sandi secara aman. Dengan alat ini, Anda tidak perlu menghafal seluruh kombinasi kata sandi untuk berbagai layanan.
Pilih pengelola kata sandi yang tepercaya dan lindungi akses utamanya menggunakan metode autentikasi yang kuat. Aktifkan fitur penguncian otomatis jika tersedia, terutama ketika aplikasi digunakan pada perangkat yang juga dipakai orang lain.
Jika menggunakan fitur penyimpanan kata sandi bawaan browser atau sistem operasi, pastikan perangkat dilindungi PIN, kata sandi, sidik jari, atau pengenalan wajah.
Cara mengganti kata sandi akun media sosial
Jika kata sandi sudah lama digunakan atau Anda menduga pernah memasukkannya ke situs mencurigakan, segera lakukan penggantian melalui aplikasi atau situs resmi.
-
Buka pengaturan akun. Masuk ke menu Pengaturan, lalu cari bagian Keamanan atau Pusat Akun.
-
Pilih pengaturan kata sandi. Pada beberapa platform, menu ini berada di bagian Keamanan dan Login.
-
Masukkan kata sandi baru. Gunakan kombinasi unik yang belum pernah dipakai pada layanan lain.
-
Periksa sesi login. Jika tersedia, keluarkan perangkat yang tidak dikenal atau sesi lama yang tidak lagi digunakan.
-
Perbarui informasi pemulihan. Pastikan email dan nomor telepon yang terdaftar masih dapat diakses.
Nama menu dapat berbeda pada Instagram, Facebook, TikTok, dan X. Jika jalurnya tidak sama, gunakan pencarian di pengaturan aplikasi atau buka pusat bantuan resmi platform tersebut.
Catatan penting: Jika Anda mengganti kata sandi karena akun diduga diretas, jangan berhenti setelah kata sandi berhasil diubah. Periksa juga email pemulihan, perangkat yang terhubung, aplikasi pihak ketiga, dan metode autentikasi untuk memastikan tidak ada akses asing yang masih aktif.
Cara Mengaktifkan Autentikasi Dua Faktor untuk Melindungi Akun
Autentikasi dua faktor atau Two-Factor Authentication (2FA) menambahkan lapisan verifikasi selain kata sandi. Dengan fitur ini, orang yang mengetahui kata sandi Anda tetap membutuhkan faktor autentikasi tambahan untuk menyelesaikan proses login.
Lapisan perlindungan ini sangat penting karena kata sandi dapat dicuri melalui phishing atau kebocoran data. Google juga menyediakan Verifikasi 2 Langkah untuk membantu melindungi akun ketika kata sandi diketahui pihak lain.
Pilih metode autentikasi yang sesuai
Setiap platform dapat menyediakan beberapa pilihan autentikasi. Tingkat perlindungannya berbeda, sehingga sebaiknya pilih metode yang aman sekaligus tetap dapat Anda akses ketika dibutuhkan.
| Metode autentikasi | Cara kerja | Catatan keamanan |
|---|---|---|
| Aplikasi autentikator | Menghasilkan kode verifikasi yang berubah secara berkala | Pilihan yang baik untuk banyak pengguna |
| Passkey | Menggunakan mekanisme kriptografi yang terikat pada perangkat atau pengelola kredensial | Lebih tahan terhadap phishing jika didukung layanan |
| Kunci keamanan fisik | Menggunakan perangkat khusus untuk memverifikasi login | Memberikan perlindungan kuat terhadap phishing |
| SMS atau pesan teks | Mengirimkan kode ke nomor telepon terdaftar | Lebih baik daripada hanya menggunakan kata sandi, tetapi memiliki risiko tertentu |
Jika tersedia, pertimbangkan passkey atau kunci keamanan fisik. Aplikasi autentikator juga merupakan pilihan yang baik, sedangkan SMS dapat digunakan ketika metode lain belum tersedia.
Jangan menganggap kode verifikasi aman untuk dibagikan hanya karena kode tersebut memiliki masa berlaku singkat. Pelaku dapat memanfaatkannya saat kode masih aktif untuk menyelesaikan proses login.
Langkah mengaktifkan autentikasi dua faktor
Secara umum, proses aktivasi 2FA pada akun media sosial dapat dilakukan melalui langkah berikut.
-
Buka aplikasi resmi. Pastikan Anda menggunakan aplikasi yang diunduh dari toko aplikasi resmi atau situs platform yang benar.
-
Masuk ke Pengaturan. Cari bagian Keamanan, Login, atau Pusat Akun.
-
Pilih autentikasi dua faktor. Nama fiturnya dapat berupa Two-Factor Authentication, Two-Step Verification, atau Verifikasi Dua Langkah.
-
Pilih metode verifikasi. Gunakan aplikasi autentikator, passkey, kunci keamanan, atau metode lain yang tersedia.
-
Selesaikan verifikasi. Ikuti instruksi pada layar untuk menghubungkan metode tersebut dengan akun.
-
Simpan kode pemulihan. Jika platform menyediakan kode cadangan, simpan di tempat aman yang terpisah dari perangkat utama.
Setelah selesai, akun akan meminta verifikasi tambahan ketika mendeteksi proses login tertentu, misalnya dari perangkat baru. Pengaturan ini tidak selalu membuat setiap login membutuhkan kode karena platform dapat menyesuaikan pemeriksaan berdasarkan kondisi keamanan.
Lindungi kode pemulihan dan metode autentikasi
Kode pemulihan membantu Anda masuk kembali ketika kehilangan akses ke ponsel atau metode verifikasi utama. Namun, siapa pun yang mendapatkan kode tersebut mungkin dapat menggunakannya untuk melewati proses verifikasi tertentu.
Simpan kode pemulihan di pengelola kata sandi atau tempat aman yang tidak mudah diakses orang lain. Jangan mengunggahnya ke media sosial, menyimpannya dalam percakapan publik, atau mengirimkannya kepada orang yang mengaku sebagai petugas dukungan.
Jika ponsel hilang, segera amankan akun dari perangkat lain yang tepercaya. Periksa sesi login, cabut akses perangkat yang hilang jika memungkinkan, dan pulihkan metode autentikasi sesuai prosedur resmi platform.
Cara Memeriksa Aktivitas Login dan Mengeluarkan Perangkat Asing
Memeriksa aktivitas login membantu Anda mengetahui apakah akun diakses dari perangkat yang tidak dikenali. Langkah ini berguna untuk mendeteksi kemungkinan pengambilalihan akun, terutama jika muncul pemberitahuan login yang tidak pernah Anda lakukan.
Perlu diketahui bahwa lokasi login tidak selalu menunjukkan posisi seseorang secara tepat. Jaringan seluler, VPN, dan sistem penentuan lokasi berdasarkan alamat IP dapat membuat lokasi yang tercatat berbeda dari lokasi sebenarnya.
Periksa perangkat yang terhubung ke akun
Buka aplikasi media sosial, kemudian cari menu Keamanan, Aktivitas Login, Perangkat, atau Sesi Aktif. Pada beberapa platform, informasi ini tersedia di Pusat Akun atau menu pengelolaan perangkat.
Periksa informasi berikut untuk mengenali aktivitas yang mencurigakan:
-
Jenis perangkat dan browser yang digunakan.
-
Waktu login atau aktivitas terakhir.
-
Lokasi perkiraan yang tercatat.
-
Sesi aktif yang tidak Anda kenali.
-
Pemberitahuan perubahan kata sandi atau metode autentikasi.
Jangan langsung menganggap setiap lokasi asing sebagai peretasan. Cocokkan waktu, perangkat, dan aktivitas dengan penggunaan Anda sendiri untuk menentukan apakah sesi tersebut memang tidak dikenal.
Cara mengeluarkan perangkat yang tidak dikenal
Jika menemukan sesi yang mencurigakan, lakukan tindakan berikut.
1. Pilih sesi atau perangkat yang tidak dikenal.
Buka detail aktivitas login dan periksa informasi yang tersedia. Pastikan sesi tersebut bukan perangkat pribadi yang pernah digunakan atau browser yang masih Anda pakai.
2. Keluarkan sesi tersebut.
Pilih opsi seperti Keluar, Log Out, atau Hapus Perangkat jika tersedia. Tindakan ini bertujuan menghentikan akses melalui sesi yang dipilih, tetapi tidak selalu mengamankan akun sepenuhnya.
3. Ganti kata sandi.
Jika Anda tidak mengenali aktivitas tersebut, gunakan perangkat yang tepercaya untuk mengganti kata sandi. Buat kata sandi baru yang unik dan jangan menggunakan kembali kombinasi lama.
4. Periksa autentikasi dan informasi pemulihan.
Pastikan email, nomor telepon, passkey, dan metode autentikasi lain tidak diubah tanpa izin. Hapus metode yang tidak dikenal setelah memastikan Anda tetap memiliki cara aman untuk masuk kembali.
5. Periksa akses aplikasi pihak ketiga.
Tinjau aplikasi dan situs yang memiliki izin mengakses akun media sosial. Cabut akses yang tidak dikenal, tidak lagi digunakan, atau meminta izin berlebihan.
Mengeluarkan perangkat asing dan mengganti kata sandi secara bersamaan membantu mengurangi risiko akses berulang. Namun, jika pelaku masih menguasai email pemulihan, amankan email tersebut terlebih dahulu agar kata sandi baru tidak mudah diambil alih kembali.
Waspadai pemberitahuan login palsu
Penipu dapat mengirimkan email yang meniru pemberitahuan keamanan dari media sosial. Pesan tersebut mungkin menyertakan tombol untuk mengamankan akun, padahal tautannya mengarah ke situs palsu.
Jika menerima peringatan login, buka aplikasi atau situs resmi secara langsung dan periksa aktivitas dari sana. Jangan mengandalkan tautan dalam pesan yang tidak terduga, terutama jika meminta kata sandi atau kode verifikasi.
Cara Menghindari Phishing dan Memulihkan Akun yang Diretas
Phishing merupakan salah satu risiko utama keamanan akun karena pelaku memanfaatkan kepercayaan dan kepanikan pengguna. Pesan dapat terlihat meyakinkan, menggunakan logo resmi, atau menyebutkan informasi pribadi yang membuatnya seolah-olah berasal dari pihak tepercaya.
Cara terbaik untuk menghindarinya adalah memeriksa sumber pesan sebelum bertindak. Jika akun sudah menunjukkan tanda pengambilalihan, segera lakukan langkah pemulihan tanpa mengikuti instruksi dari orang yang tidak dapat diverifikasi.
Cara mengenali pesan phishing
Perhatikan beberapa tanda berikut ketika menerima pesan, email, atau komentar yang mengarahkan Anda untuk login.
-
Mengandung ancaman mendesak. Contohnya, akun diklaim akan dihapus dalam beberapa menit jika Anda tidak melakukan verifikasi.
-
Meminta informasi rahasia. Pesan meminta kata sandi, kode OTP, atau kode pemulihan.
-
Menggunakan alamat situs yang mencurigakan. Nama domain mungkin menyerupai layanan resmi, tetapi memiliki tambahan kata atau ejaan berbeda.
-
Menawarkan hadiah yang tidak masuk akal. Anda diminta login untuk mendapatkan hadiah atau memulihkan akun yang sebenarnya tidak bermasalah.
-
Meminta memasang aplikasi asing. Tautan mengarahkan Anda mengunduh aplikasi atau file yang tidak jelas sumbernya.
Phishing dapat muncul melalui email, SMS, pesan langsung, iklan, maupun situs yang meniru layanan asli. Google menyarankan pengguna menghindari tautan dan permintaan informasi pribadi dari sumber yang tidak tepercaya.
Jika merasa pesan tersebut mencurigakan, jangan membuka tautannya. Akses layanan secara langsung melalui aplikasi resmi atau ketik alamat situs yang sudah Anda ketahui.
Langkah pertama jika akun media sosial diretas
Jika masih bisa masuk ke akun, segera lakukan tindakan pengamanan sebelum pelaku mengubah informasi pemulihan.
1. Ganti kata sandi akun.
Gunakan perangkat yang aman dan kata sandi baru yang unik. Jika kata sandi yang sama digunakan di layanan lain, ubah juga kata sandi pada akun-akun tersebut.
2. Keluarkan perangkat yang tidak dikenal.
Periksa sesi login dan hentikan sesi yang tidak Anda kenali. Jika tersedia pilihan untuk keluar dari semua perangkat, gunakan sesuai kebutuhan setelah memastikan Anda dapat masuk kembali.
3. Amankan email yang terhubung.
Ganti kata sandi email jika ada kemungkinan kredensialnya ikut bocor. Aktifkan autentikasi dua faktor dan periksa apakah terdapat aturan penerusan email, alamat pemulihan, atau perangkat asing.
4. Periksa perubahan akun.
Pastikan nama pengguna, alamat email, nomor telepon, dan metode autentikasi tidak diganti tanpa izin. Tinjau juga unggahan, pesan, iklan, atau aktivitas lain yang mungkin dilakukan pelaku.
5. Beri tahu kontak jika diperlukan.
Jika akun digunakan untuk mengirim tautan mencurigakan atau meminta uang, beri tahu teman dan keluarga melalui saluran lain. Minta mereka tidak mengklik tautan atau mengikuti permintaan yang dikirim dari akun tersebut.
Bagaimana jika tidak bisa masuk ke akun?
Jika kata sandi sudah diubah oleh pelaku atau informasi pemulihan tidak lagi dapat diakses, gunakan prosedur pemulihan resmi platform.
-
Buka aplikasi atau situs resmi media sosial.
-
Pilih opsi seperti Lupa Kata Sandi, Pulihkan Akun, atau Akun Saya Diretas.
-
Ikuti proses verifikasi identitas yang disediakan.
-
Gunakan email atau nomor telepon pemulihan yang masih Anda kuasai.
-
Jika akses pemulihan telah diubah, ikuti petunjuk khusus untuk akun yang diretas.
Jangan membayar orang yang menjanjikan pemulihan akun secara instan atau meminta kata sandi dan kode verifikasi Anda. Gunakan hanya proses resmi yang disediakan platform.
Jika akun yang diretas terhubung dengan layanan lain, amankan juga akun-akun tersebut. Prioritaskan email utama, karena akses ke email sering dapat digunakan untuk mengatur ulang kata sandi layanan lain.
Untuk akun Google yang digunakan sebagai email pemulihan, Anda dapat mengikuti panduan resmi mengamankan akun Google yang diretas.
Setelah akun berhasil dipulihkan
Pemulihan akses belum berarti seluruh masalah keamanan sudah selesai. Pelaku mungkin masih memiliki akses melalui sesi aktif, aplikasi pihak ketiga, atau metode autentikasi yang sebelumnya ditambahkan.
Lakukan pemeriksaan lanjutan berikut:
-
Ganti kata sandi sekali lagi jika ada alasan untuk menduga kredensial baru telah diketahui orang lain.
-
Aktifkan autentikasi dua faktor dan perbarui kode pemulihan.
-
Keluarkan perangkat yang tidak dikenal.
-
Periksa email, nomor telepon, serta metode login yang terhubung.
-
Cabut izin aplikasi pihak ketiga yang mencurigakan.
-
Periksa pesan dan unggahan untuk menemukan penyalahgunaan akun.
Jika akun digunakan untuk penipuan atau penyebaran tautan berbahaya, laporkan aktivitas tersebut kepada platform. Simpan bukti yang relevan, seperti email pemberitahuan keamanan atau tangkapan layar, tanpa membagikan kata sandi maupun kode autentikasi.
FAQ Seputar Cara Mengamankan Akun Media Sosial dari Peretasan
1. Bagaimana cara paling efektif mengamankan akun media sosial?
Gunakan kata sandi yang panjang dan unik untuk setiap akun, aktifkan autentikasi dua faktor, serta periksa aktivitas login secara berkala. Amankan juga email pemulihan karena email sering menjadi jalur untuk mengambil alih akun media sosial.
2. Apakah autentikasi dua faktor benar-benar mencegah peretasan?
Autentikasi dua faktor meningkatkan keamanan karena pelaku membutuhkan verifikasi tambahan selain kata sandi. Namun, perlindungannya tetap bergantung pada metode yang digunakan dan kewaspadaan Anda terhadap phishing serta permintaan kode palsu.
3. Apa tanda akun media sosial sedang diretas?
Tandanya dapat berupa pemberitahuan login yang tidak dikenal, perubahan kata sandi tanpa izin, unggahan asing, pesan yang tidak pernah dikirim, atau perubahan email pemulihan. Jika menemukannya, segera periksa aktivitas login dan amankan akun.
4. Apakah aman menyimpan kata sandi di browser?
Penyimpanan kata sandi di browser dapat membantu jika perangkat dan akun browser terlindungi dengan baik. Aktifkan penguncian perangkat, gunakan autentikasi yang kuat, dan hindari menyimpan kata sandi pada komputer umum atau perangkat bersama.
5. Apa yang harus dilakukan jika menerima kode OTP tanpa meminta?
Jangan membagikan kode tersebut kepada siapa pun. Periksa aktivitas login melalui aplikasi resmi dan ganti kata sandi jika menemukan tanda akses yang mencurigakan.
6. Bagaimana jika akun media sosial diretas dan email pemulihan ikut diambil alih?
Pulihkan akses email terlebih dahulu melalui prosedur resmi penyedia layanan jika memungkinkan. Setelah email aman, gunakan fitur pemulihan akun media sosial dan perbarui seluruh informasi keamanan yang terhubung.
7. Apakah akun media sosial bisa diretas meskipun menggunakan kata sandi kuat?
Bisa. Kata sandi kuat tidak sepenuhnya melindungi akun dari phishing, pencurian sesi login, perangkat yang terinfeksi, atau penyalahgunaan akses aplikasi pihak ketiga. Karena itu, perlindungan berlapis tetap diperlukan.
8. Seberapa sering aktivitas login perlu diperiksa?
Periksa aktivitas login secara berkala, misalnya setiap beberapa minggu, serta setiap kali menerima peringatan keamanan yang tidak biasa. Jika sering menggunakan akun pada perangkat berbeda, lakukan pemeriksaan lebih rutin dan keluarkan sesi yang tidak lagi diperlukan.
Kesimpulan
Cara mengamankan akun media sosial dari peretasan dimulai dengan menggunakan kata sandi unik, mengaktifkan autentikasi dua faktor, dan menjaga informasi pemulihan tetap aman. Ketiga langkah tersebut membantu mengurangi risiko ketika kata sandi bocor atau ada orang lain yang mencoba masuk ke akun.
Jangan abaikan aktivitas login yang tidak dikenal dan selalu periksa sumber pesan sebelum membuka tautan. Jika akun sudah diretas, segera amankan email pemulihan, ganti kata sandi, keluarkan perangkat asing, dan ikuti prosedur pemulihan resmi.
Keamanan akun bukan hanya bergantung pada satu fitur. Kebiasaan memeriksa aktivitas, menjaga kerahasiaan kode verifikasi, serta membatasi akses aplikasi pihak ketiga akan membantu melindungi akun dan informasi pribadi dalam jangka panjang.












